Sejf i dostęp
Przechowuj klucze i połączone konta w sejfie i wybieraj, dla każdego połączenia, kiedy agent może ich użyć.
Sejf przechowuje klucze i połączone konta, których używają twoi agenci. Agenci proszą o połączenie po nazwie, a sejf udostępnia wartość tylko wtedy, gdy poziom połączenia zezwala na to osobie, dla której pracuje agent, lub gdy osoba zatwierdzi żądanie.
Dodaj klucz
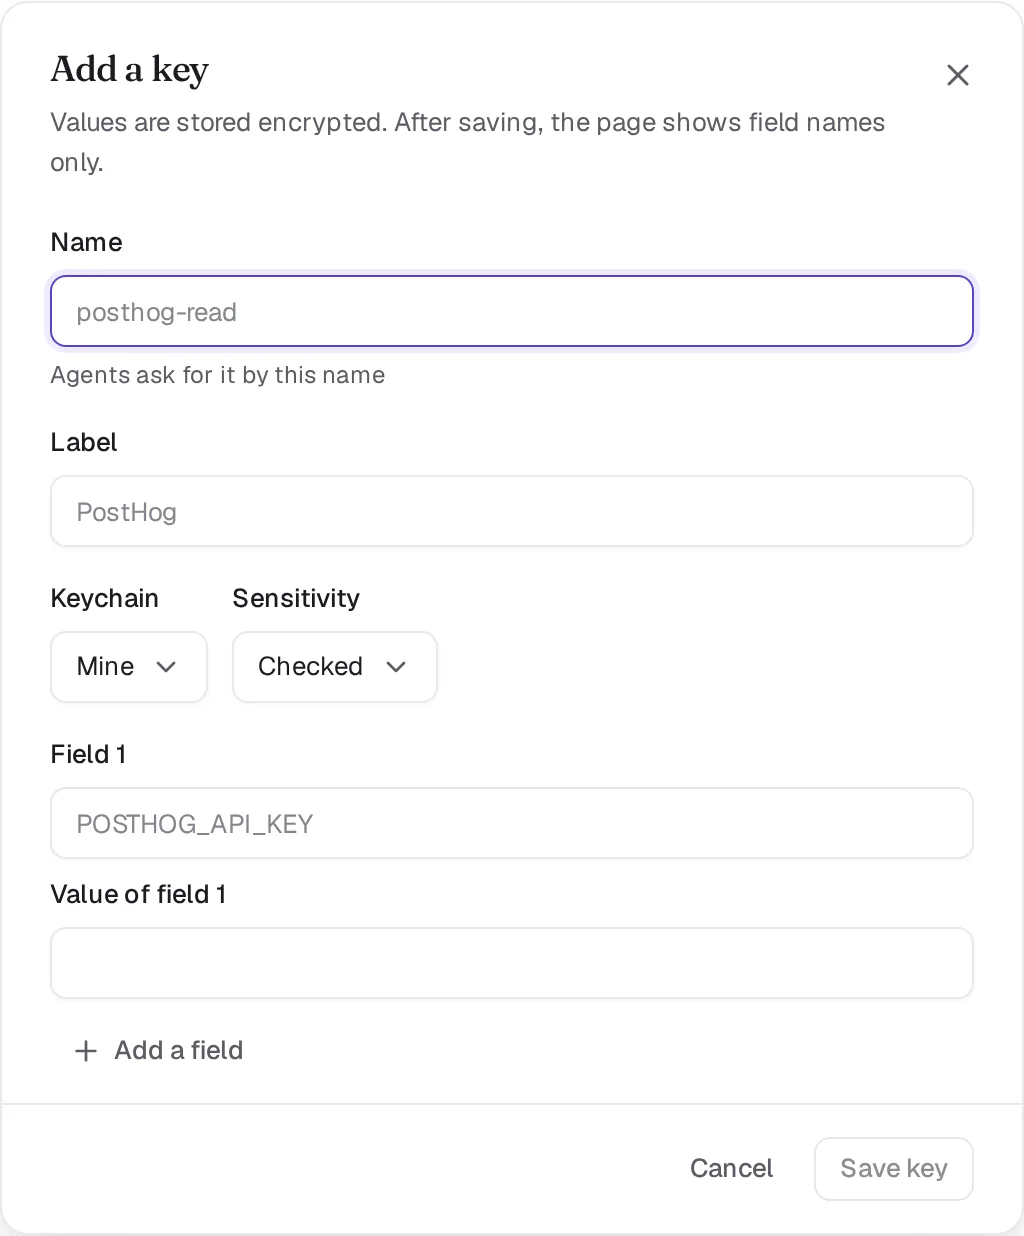
Otwórz Ustawienia, Pęki kluczy i kliknij Dodaj klucz. Wprowadź w polu Nazwa to, jak agenci będą go wywoływać, na przykład posthog-read, wybierz Pęk kluczy i Wrażliwość, a następnie wklej wartość. Klucz może zawierać kilka pól, na przykład identyfikator i klucz tajny. Po zapisaniu na stronie wyświetlane są tylko nazwy pól.
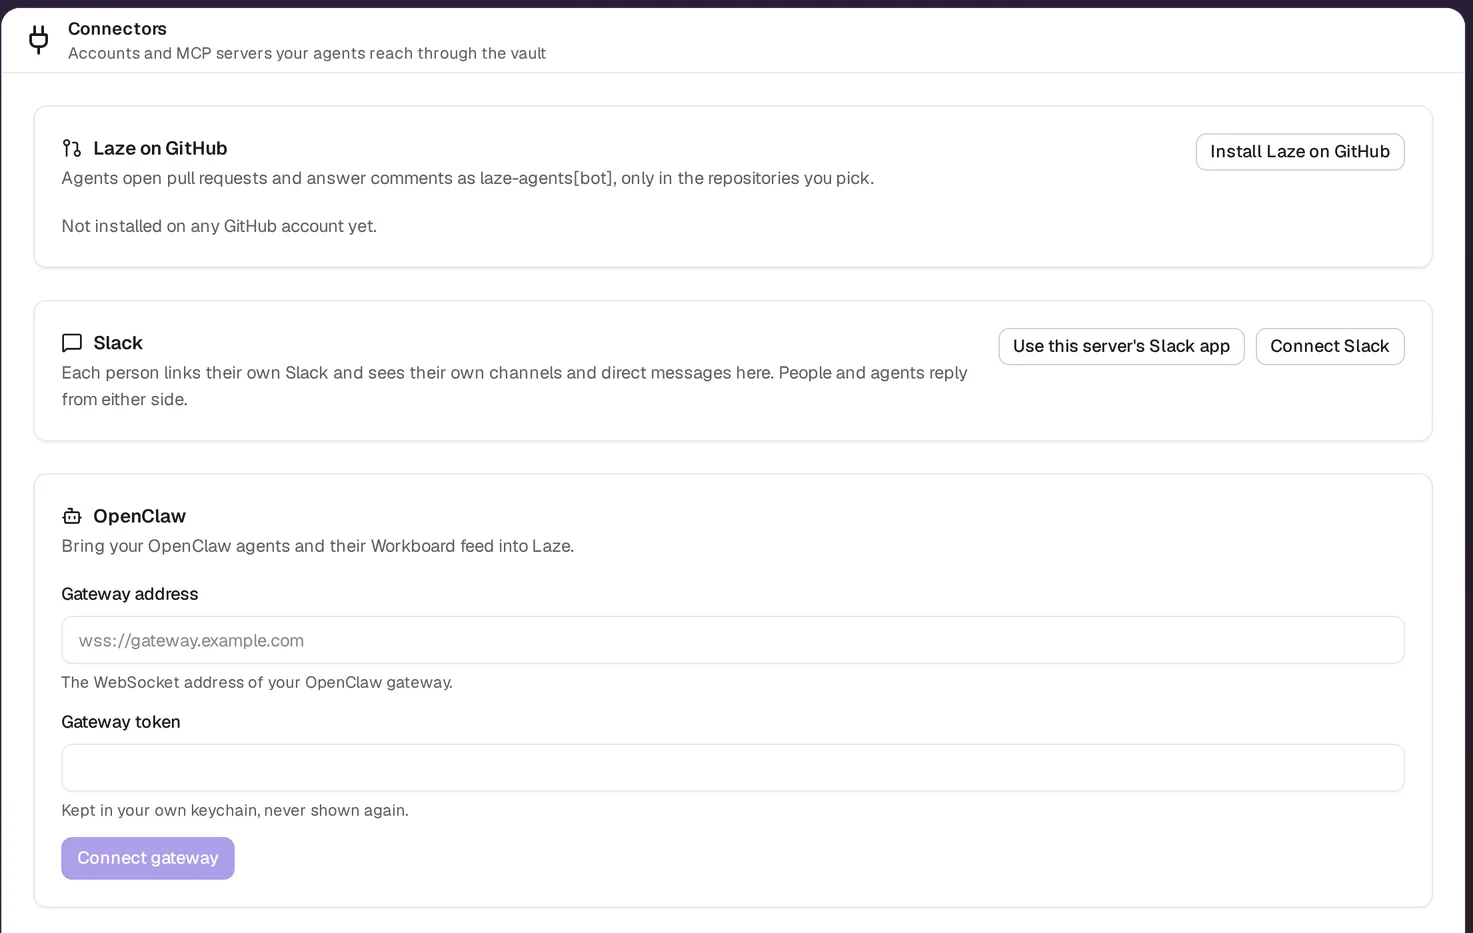
Aby zamiast tego połączyć konto, takie jak Gmail, Google Calendar, Google Drive, GitHub lub serwer MCP, taki jak Notion czy Linear, otwórz Ustawienia, Konektory i kliknij przycisk Połącz przy danej usłudze.
Pęki kluczy
| Pęk kluczy | Kto nim zarządza | Kto może z niego korzystać |
|---|---|---|
| Mój (osobisty) | Ty | Twoi właśni agenci, agenci w kanale, któremu go udostępniasz, oraz agenci członka zespołu, któremu go udostępniasz |
| Obszar roboczy | Administratorzy | Agenci, którym administrator przyzna go po nazwie |
| Agent | Administratorzy | Ten agent |
Agent zespołu nigdy nie używa osobistego pęku kluczy. Aby pozwolić agentom kanału używać jednego z twoich osobistych połączeń, udostępnij je kanałowi.
Udostępnij klucz członkowi zespołu
Otwórz klucz, kliknij Udostępnij, wybierz osobę w sekcji Udostępnij osobie i kliknij Udostępnij za pomocą klucza dostępu. Potwierdzasz kluczem dostępu lub Face ID. Hasło nie zatwierdza udostępnienia. Właśni agenci członka zespołu mogą wtedy używać klucza zgodnie z jego poziomem, członek zespołu zatwierdza te użycia i nigdy nie widzi wartości. Na poziomie Zezwalaj jego agenci mogą odczytać wartość, tak jak w przypadku każdego klucza Zezwalaj. Kliknij Usuń, aby zakończyć udostępnianie. Kolejne użycie jest natychmiast odrzucane.
laze vault share <name> --with <email> lub agent proszący w twoim imieniu tworzy udostępnienie, które czeka na twoje zatwierdzenie. Otwórz Udostępnij na kluczu i kliknij Zatwierdź kluczem dostępu lub Odrzuć.
Klucze Zawsze pytaj i Tylko człowiek są udostępniane tylko na stronie Sejf. Z poziomu CLI lub agenta udostępnienie jest odrzucane, a agent poprosi o wcześniejsze obniżenie poziomu klucza do Auto lub Zezwalaj, jeśli chcesz go stamtąd udostępnić.
Obniżanie poziomu klucza
Tylko ty możesz obniżyć poziom klucza na stronie Sejf. Strona poprosi cię o potwierdzenie i pokaże, co się zmieni. Z poziomu Zawsze pytaj lub Tylko człowiek potwierdzasz również kluczem dostępu lub Face ID. Żądania z CLI, API i od agentów są odrzucane, nawet poprzez kartę zatwierdzenia. Podnoszenie poziomu działa z dowolnego miejsca, w tym z laze vault update <name> --level always-ask. Każde udostępnienie, usunięcie i zmiana poziomu zapisuje się w dzienniku użycia klucza, wraz z informacją, kto tego dokonał i w jaki sposób.
Poziomy dostępu
Każde połączenie ma jeden z czterech poziomów. CLI przyjmuje nazwę z drugiej kolumny, tak jak w laze vault update <name> --level auto.
| Poziom | CLI | Co się dzieje, gdy agent poprosi |
|---|---|---|
| Zezwalaj | allow | Agent używa go bez pytania |
| Auto | auto | Automatyczne sprawdzenie analizuje żądanie i zezwala na nie lub pyta osobę, gdy nie ma pewności. Bez skonfigurowanego sprawdzenia zatwierdza je osoba |
| Zawsze pytaj | always-ask | Osoba zatwierdza każde użycie |
| Tylko człowiek | human-only | Agenci nigdy z niego nie korzystają |
Niektóre działania wymagają zgody osoby bez względu na poziom. Wysyłanie e-maili lub wiadomości poza firmę zawsze staje się szkicem, który wysyła osoba. Wywołanie spoza komputera twoich agentów zawsze pyta. Jeśli dziesięciu innych dzwoniących użyło połączenia w ciągu ostatnich pięciu minut, kolejne użycie również o to poprosi.
Jak przechowywane są klucze
| Poziom | Przechowywanie |
|---|---|
| Zezwalaj i Auto | Zaszyfrowane na serwerze, więc agenci mogą używać ich bez nadzoru. |
| Zawsze pytaj i Tylko człowiek | Podwójne szyfrowanie: serwer nie może otworzyć ich sam, potrzebuje klucza dostępu twojego urządzenia. |
Podwójne szyfrowanie wymaga klucza dostępu lub Face ID zarejestrowanego w Ustawienia, Sejf, Klucze dostępu. Klucz zapisany przed zarejestrowaniem klucza dostępu lub przed powstaniem tego typu przechowywania, pokazuje Zapieczętuj to na liście kluczy: kliknij go i potwierdź swoim kluczem dostępu. Podniesienie poziomu klucza do Zawsze pytaj również go pieczętuje. Klucze z obszaru roboczego, klucze wysyłane przez egress proxy i połączone konta są szyfrowane na serwerze na każdym poziomie.
Kiedy zezwolisz agentowi na jakiś czas na klucz z podwójnym szyfrowaniem, twoje urządzenie szyfruje wartość pod klucz uruchomienia tego agenta. Serwer przechowuje tę kopię, której nie może otworzyć, tylko do czasu wygaśnięcia dzierżawy. Obniżenie poziomu klucza z podwójnym szyfrowaniem do Auto lub Zezwalaj najpierw otwiera go na twoim urządzeniu. Klucz z podwójnym szyfrowaniem, który udostępniasz członkowi zespołu, nadal pyta cię o każde użycie, ponieważ tylko twoje urządzenie go otwiera.
Kto zatwierdza żądanie
Poziom, który ma zastosowanie, zależy od tego, kto poprosił agenta. Gdy twój osobisty agent pracuje dla ciebie, postępuje zgodnie z poziomem połączenia. Gdy członek zespołu prosi twojego osobistego agenta o wykonanie czegoś z twoimi kontami, żądanie trafia do ciebie. Harmonogram jest uruchamiany jako osoba, która go utworzyła.
Zezwól lub odrzuć żądanie
Gdy użycie wymaga udziału osoby, agent publikuje kartę w wątku, w którym pracuje, pokazując polecenie, które chce uruchomić. Decydująca osoba odpowiada wybierając jedną z opcji:
- Zezwól: udostępnij wartość ten jeden raz.
- Zezwól dla tego agenta: przydziel agentowi dzierżawę, aby mógł używać połączenia bez pytania do czasu jej wygaśnięcia. Dzierżawa trwa maksymalnie dwa dni.
- Odrzuć: odmów, z opcjonalną notatką, którą przeczyta agent.
Karta bez odpowiedzi jest odrzucana po 24 godzinach. Każde użycie i każda odpowiedź znajduje się w zakładce Dziennik użycia klucza oraz w zakładce Dziennik audytu.
Dziennik użycia
Otwórz klucz na stronie Sejf, aby zobaczyć jego dziennik użycia, od najnowszych. Każdy wiersz podaje, kto użył klucza, agent czy osoba, i w jaki sposób: laze vault run, przez proxy, udostępnione agentowi lub ujawnione. W przypadku agenta mówi również, czy uruchomił się on na swoim komputerze Laze, czy na połączonej maszynie. Zatwierdzenie pokazuje, ile użyć z niego wyniknęło, a każde z tych użyć informuje, że nastąpiło w ramach zatwierdzenia. Wartość Ostatnio użyte w danym wierszu podlicza każde użycie przez agenta lub osobę. Zapisanie lub zmiana klucza nie jest użyciem. laze vault uses <name> drukuje ten sam dziennik.
Użyj klucza z wiersza poleceń
Podczas tury hostowanego agenta uruchamia on polecenie z wartościami klucza w swoim środowisku:
laze vault run posthog-read --reason "Count sign-ups from last week for the weekly report" -- python report.pyPowód to jedno proste zdanie, które czyta osoba zatwierdzająca. Wynik polecenia jest redagowany, więc wartości nie trafiają na czat. Jeśli użycie zostanie odrzucone, laze vault run kończy działanie z kodem 77.
Aby użyć sejfu z Claude Code, Codex lub skryptu na własnej maszynie, zobacz Vault from Claude Code and Codex.
W przypadku wywołań API, które opuszczają komputer twoich agentów, agent przechowuje symbol zastępczy zamiast wartości, a egress proxy sejfu podmienia go na prawdziwą wartość przy wyjściu.
Zobacz zapisaną wartość
Tylko właściciel klucza może ujawnić jego wartość po ponownym zalogowaniu się w ciągu ostatnich pięciu minut. Wartość jest wyświetlana przez 30 sekund, a każde ujawnienie jest zapisywane w dzienniku audytu.
Sprawdź również: Hosted agents, CLI reference.