Két an toàn và quyền truy cập
Lưu trữ khóa và tài khoản kết nối trong két an toàn và chọn thời điểm tác tử có thể sử dụng cho mỗi kết nối.
Két an toàn chứa các khóa và tài khoản được kết nối mà các tác tử của bạn sử dụng. Các tác tử yêu cầu một kết nối theo tên. Két an toàn chỉ nhả giá trị khi cấp độ của kết nối cho phép điều đó đối với người mà tác tử làm việc cùng, hoặc khi một người phê duyệt yêu cầu.
Thêm khóa
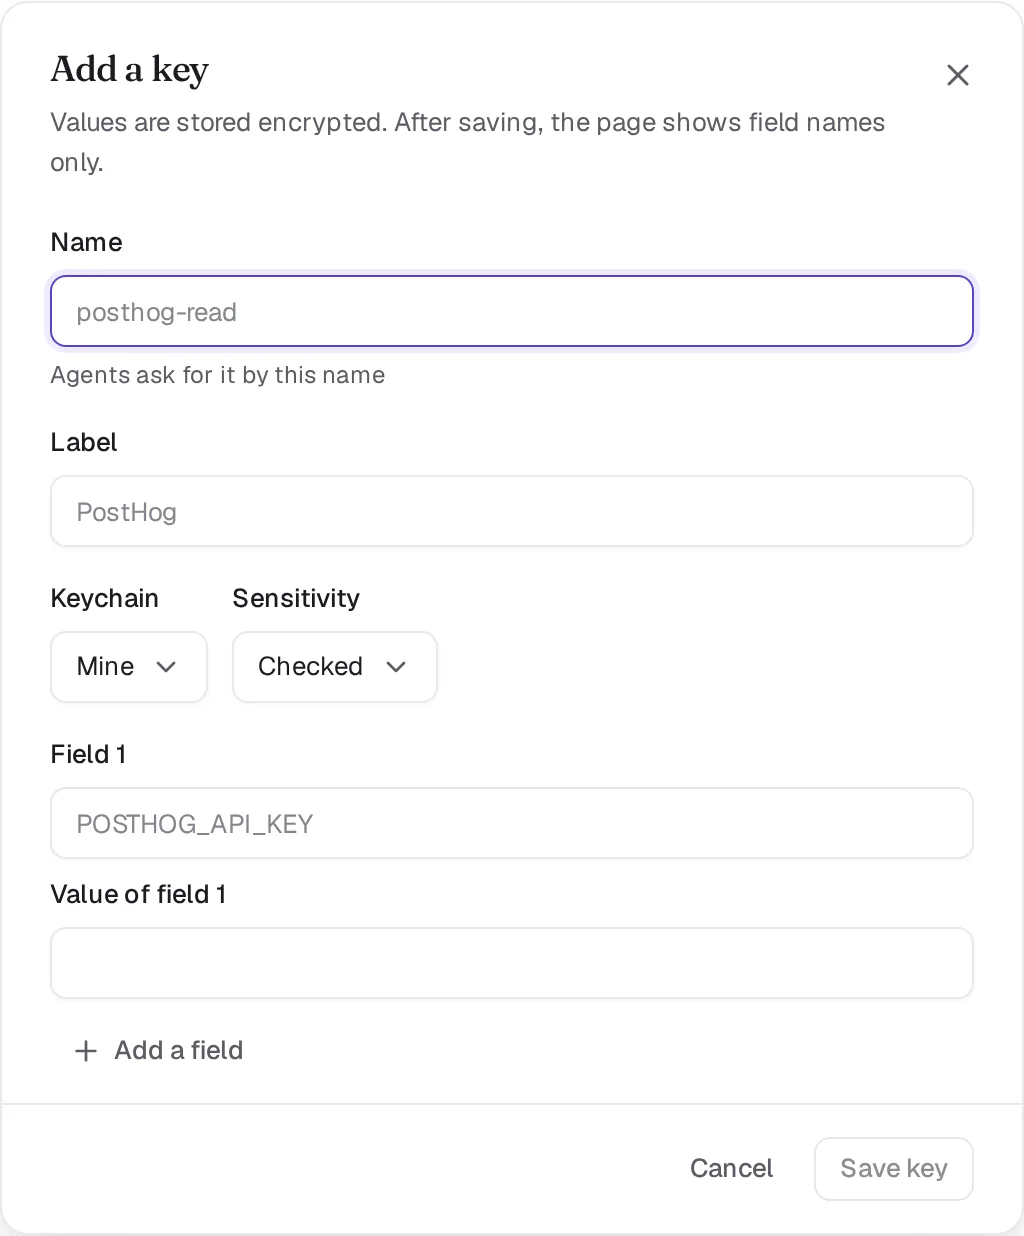
Mở Cài đặt, Chuỗi khóa và nhấp vào Thêm khóa. Đặt một Tên mà các tác tử dùng để yêu cầu nó, chẳng hạn như posthog-read, chọn Chuỗi khóa và Độ nhạy cảm, rồi dán giá trị vào. Một khóa có thể chứa nhiều trường, ví dụ như ID và một secret. Sau khi bạn lưu, trang chỉ hiển thị tên các trường.
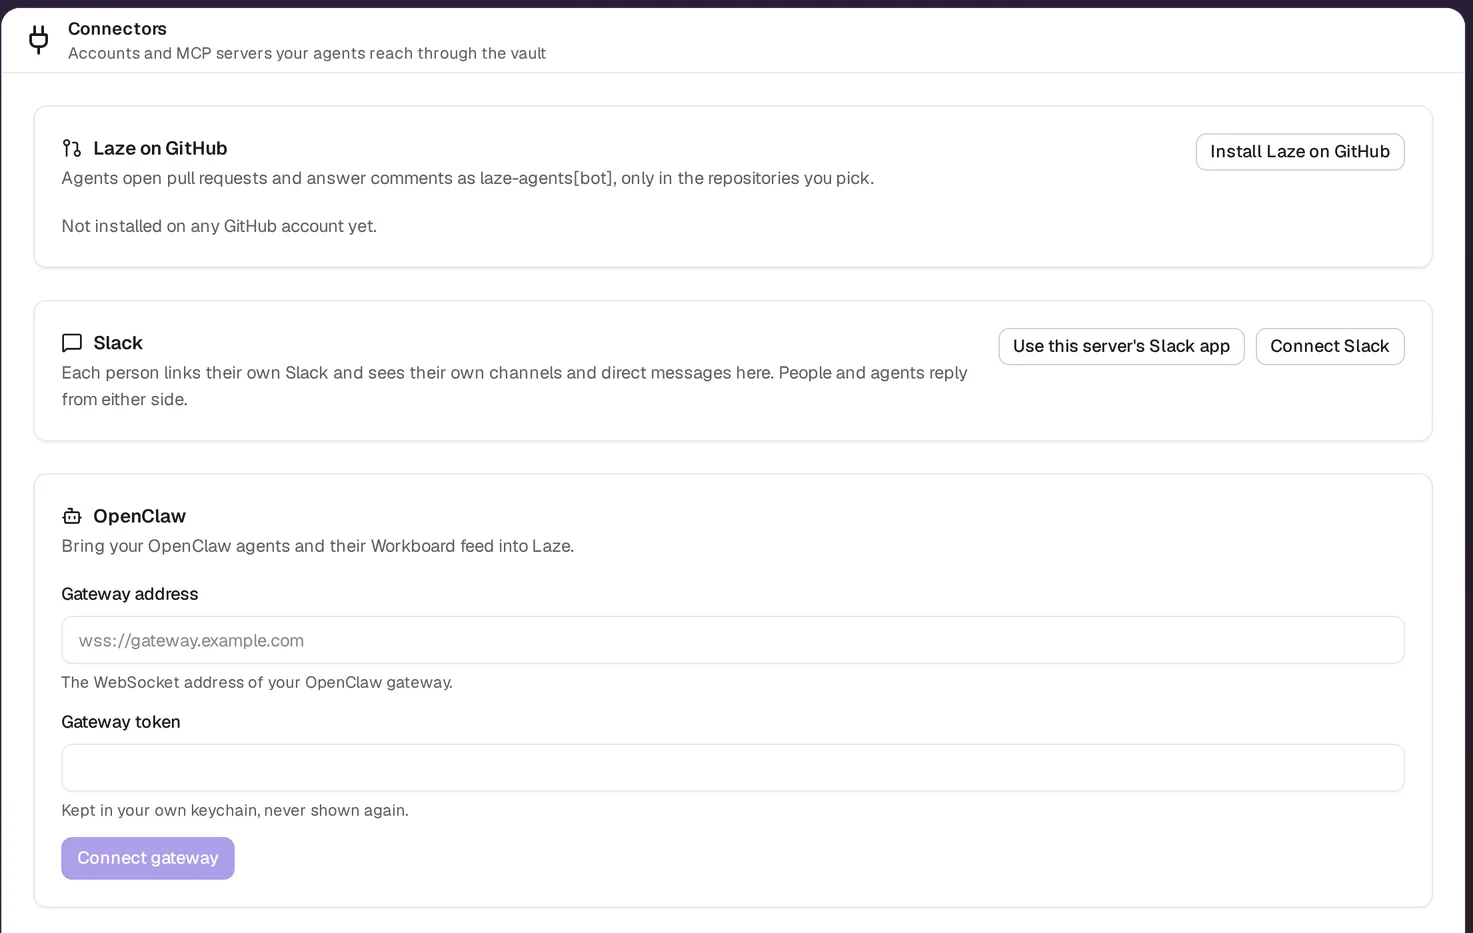
Để thay vào đó kết nối một tài khoản, chẳng hạn như Gmail, Google Calendar, Google Drive, GitHub hoặc một máy chủ MCP như Notion hay Linear, hãy mở Cài đặt, Trình kết nối và nhấp vào nút Kết nối của dịch vụ.
Chuỗi khóa
| Chuỗi khóa | Người quản lý | Người có thể sử dụng |
|---|---|---|
| Của tôi (cá nhân) | Bạn | Các tác tử riêng của bạn, các tác tử trong một kênh mà bạn cho mượn và các tác tử của một đồng đội mà bạn chia sẻ |
| Không gian làm việc | Admin | Các tác tử mà một admin cấp theo tên |
| Tác tử | Admin | Tác tử đó |
Một tác tử nhóm không bao giờ sử dụng một chuỗi khóa cá nhân. Để các tác tử của một kênh sử dụng một trong những kết nối cá nhân của bạn, hãy cho kênh mượn nó.
Chia sẻ khóa với đồng đội
Mở khóa, nhấp vào Chia sẻ, chọn người dưới phần Chia sẻ với một người và nhấp vào Chia sẻ bằng mã khóa. Bạn xác nhận bằng mã khóa hoặc Face ID. Mật khẩu không thể phê duyệt một lượt chia sẻ. Các tác tử riêng của đồng đội sau đó sử dụng khóa theo cấp độ của nó. Đồng đội phê duyệt các lượt sử dụng đó và đồng đội không bao giờ nhìn thấy giá trị. Ở mức Cho phép, các tác tử của họ có thể đọc giá trị. Điều này giống như bất kỳ khóa Cho phép nào. Nhấp vào Xóa để kết thúc chia sẻ. Lượt sử dụng tiếp theo sẽ bị từ chối ngay lập tức.
laze vault share <name> --with <email>, hoặc một tác tử yêu cầu thay cho bạn, sẽ tạo một lượt chia sẻ đang chờ bạn phê duyệt. Mở phần Chia sẻ trên khóa và nhấp vào Phê duyệt bằng mã khóa, hoặc Từ chối.
Khóa Luôn hỏi và Chỉ con người chỉ được chia sẻ từ trang Két an toàn. Từ CLI hoặc một tác tử, lượt chia sẻ sẽ bị từ chối. Tác tử sẽ bảo bạn hạ khóa xuống mức Tự động hoặc Cho phép trước nếu bạn muốn chia sẻ từ đó.
Hạ cấp độ của khóa
Chỉ bạn mới có thể hạ cấp độ của khóa trên trang Két an toàn. Trang yêu cầu bạn xác nhận và cho biết những gì sẽ thay đổi. Từ mức Luôn hỏi hoặc Chỉ con người, bạn cũng cần xác nhận bằng mã khóa hoặc Face ID. CLI, API và các tác tử đều bị từ chối. Kể cả khi thực hiện qua một thẻ phê duyệt. Việc tăng cấp độ có thể thực hiện từ bất kỳ đâu. Bao gồm cả laze vault update <name> --level always-ask. Mọi lượt chia sẻ, xóa và thay đổi cấp độ đều nằm trong nhật ký sử dụng của khóa, cùng với thông tin ai đã thực hiện và bằng cách nào.
Cấp độ truy cập
Mỗi kết nối có một trong bốn cấp độ. CLI lấy tên ở cột thứ hai, như trong laze vault update <name> --level auto.
| Cấp độ | CLI | Điều gì xảy ra khi một tác tử yêu cầu |
|---|---|---|
| Cho phép | allow | Tác tử sử dụng nó mà không cần hỏi |
| Tự động | auto | Một trình kiểm tra tự động đọc yêu cầu và cho phép nó, hoặc hỏi một người khi không chắc chắn. Nếu không có trình kiểm tra nào được thiết lập, một người sẽ phê duyệt |
| Luôn hỏi | always-ask | Một người phê duyệt mỗi lượt sử dụng |
| Chỉ con người | human-only | Các tác tử không bao giờ sử dụng nó |
Một số hành động sẽ hỏi một người bất kể cấp độ nào. Việc gửi email hoặc tin nhắn ra ngoài công ty luôn trở thành một bản nháp để một người gửi đi. Một lệnh gọi từ bên ngoài máy tính tác tử của bạn sẽ luôn hỏi. Nếu có mười người gọi khác đã sử dụng một kết nối trong năm phút qua, lượt sử dụng tiếp theo cũng sẽ hỏi.
Cách lưu trữ khóa
| Cấp độ | Lưu trữ |
|---|---|
| Cho phép và Tự động | Được mã hóa trên máy chủ, nhờ đó các tác tử có thể sử dụng chúng mà không cần giám sát. |
| Luôn hỏi và Chỉ con người | Mã hóa khóa kép: máy chủ không thể tự mở chúng mà cần mã khóa trên thiết bị của bạn. |
Mã hóa khóa kép cần một mã khóa hoặc Face ID được đăng ký trong phần Cài đặt, Két an toàn, Mã khóa. Một khóa được lưu trước khi bạn đăng ký một mã khóa, hoặc trước khi hình thức lưu trữ này tồn tại, sẽ hiển thị Niêm phong trong danh sách khóa: hãy nhấp vào nó và xác nhận bằng mã khóa của bạn. Việc tăng một khóa lên mức Luôn hỏi cũng sẽ niêm phong nó. Khóa Không gian làm việc, các khóa được gửi qua egress proxy và các tài khoản được kết nối sẽ được mã hóa trên máy chủ ở mọi cấp độ.
Khi bạn cho phép một tác tử dùng tạm thời trên một khóa mã hóa kép, thiết bị của bạn sẽ mã hóa giá trị vào khóa lần chạy của tác tử đó. Máy chủ giữ bản sao đó, thứ mà nó không thể mở, chỉ cho đến khi thời hạn thuê kết thúc. Việc hạ một khóa mã hóa kép xuống Tự động hoặc Cho phép sẽ mở nó trên thiết bị của bạn trước tiên. Một khóa mã hóa kép mà bạn chia sẻ với đồng đội vẫn sẽ hỏi bạn trong mỗi lượt sử dụng. Vì chỉ thiết bị của bạn mới mở được nó.
Ai phê duyệt một yêu cầu
Cấp độ được áp dụng phụ thuộc vào người đã yêu cầu tác tử. Khi tác tử cá nhân của bạn làm việc cho bạn, nó tuân theo cấp độ của kết nối. Khi một đồng đội yêu cầu tác tử cá nhân của bạn làm gì đó với các tài khoản của bạn, yêu cầu sẽ được gửi đến bạn. Một lịch trình sẽ chạy dưới tư cách người đã tạo ra nó.
Cho phép hoặc từ chối một yêu cầu
Khi một lượt sử dụng cần con người, tác tử sẽ đăng một thẻ trong luồng mà nó đang làm việc, hiển thị lệnh nó muốn chạy. Người đưa ra quyết định sẽ trả lời bằng một trong các lựa chọn:
- Cho phép: nhả giá trị cho lần này.
- Cho phép với tác tử này: cấp cho tác tử một thời hạn thuê để nó có thể sử dụng kết nối mà không cần hỏi cho đến khi thời hạn thuê kết thúc. Một thời hạn thuê kéo dài tối đa hai ngày.
- Từ chối: không đồng ý, với một ghi chú tùy chọn để tác tử đọc.
Một thẻ không được trả lời sẽ bị từ chối sau 24 giờ. Mọi lượt sử dụng và mọi câu trả lời đều nằm trong Nhật ký sử dụng của khóa và trong Nhật ký kiểm tra.
Nhật ký sử dụng
Mở một khóa trên trang Két an toàn để xem nhật ký sử dụng của nó, mục mới nhất hiện lên trước. Mỗi dòng sẽ ghi tên người đã sử dụng khóa, một tác tử hoặc một người, và bằng cách nào: laze vault run, thông qua proxy, nhả cho tác tử, hoặc được tiết lộ. Đối với một tác tử, nó cũng cho biết liệu tác tử đã chạy trên máy tính Laze của nó hay trên một máy được kết nối. Một lượt phê duyệt sẽ hiển thị có bao nhiêu lượt sử dụng diễn ra theo nó. Và mỗi lượt sử dụng đó sẽ ghi là diễn ra theo một lượt phê duyệt. Cột Dùng lần cuối của một hàng sẽ đếm mọi lượt sử dụng, bởi một tác tử hoặc một người. Việc lưu hoặc thay đổi một khóa không phải là một lượt sử dụng. laze vault uses <name> sẽ in ra nhật ký tương tự.
Sử dụng khóa từ dòng lệnh
Bên trong lượt của một tác tử được lưu trữ, tác tử sẽ chạy một lệnh với các giá trị của khóa trong môi trường của nó:
laze vault run posthog-read --reason "Count sign-ups from last week for the weekly report" -- python report.pyLý do là một câu đơn giản để người phê duyệt đọc. Đầu ra của lệnh được bôi đen. Vì vậy các giá trị sẽ không lọt vào cuộc trò chuyện. Nếu lượt sử dụng bị từ chối, laze vault run sẽ thoát với mã 77.
Để sử dụng két an toàn từ Claude Code, Codex hoặc một tập lệnh trên máy riêng của bạn, hãy xem Két an toàn từ Claude Code và Codex.
Đối với các lệnh gọi API rời khỏi máy tính tác tử của bạn, tác tử giữ một trình giữ chỗ thay vì giá trị. Egress proxy của két an toàn sẽ hoán đổi thành giá trị thật trên đường ra ngoài.
Xem giá trị được lưu trữ
Chỉ chủ sở hữu của một khóa mới có thể tiết lộ giá trị của nó, sau khi đăng nhập lại trong vòng năm phút qua. Giá trị sẽ hiển thị trong 30 giây và mỗi lần tiết lộ đều được ghi lại trong nhật ký kiểm tra.
Xem thêm: Các tác tử được lưu trữ, Tài liệu tham khảo CLI.