ตู้นิรภัยและการเข้าถึง
เก็บรักษาคีย์และบัญชีที่เชื่อมต่อในตู้นิรภัย และเลือกกำหนดได้ในแต่ละการเชื่อมต่อว่าเอเจนต์จะใช้งานได้เมื่อใด
ตู้นิรภัยเก็บคีย์และบัญชีที่เชื่อมต่อที่เอเจนต์ของคุณใช้งาน เอเจนต์จะขอการเชื่อมต่อตามชื่อ และตู้นิรภัยจะปล่อยค่าให้ก็ต่อเมื่อระดับของการเชื่อมต่ออนุญาตสำหรับบุคคลที่เอเจนต์ทำงานให้ หรือเมื่อมีบุคคลอนุมัติคำขอนั้น
เพิ่มคีย์
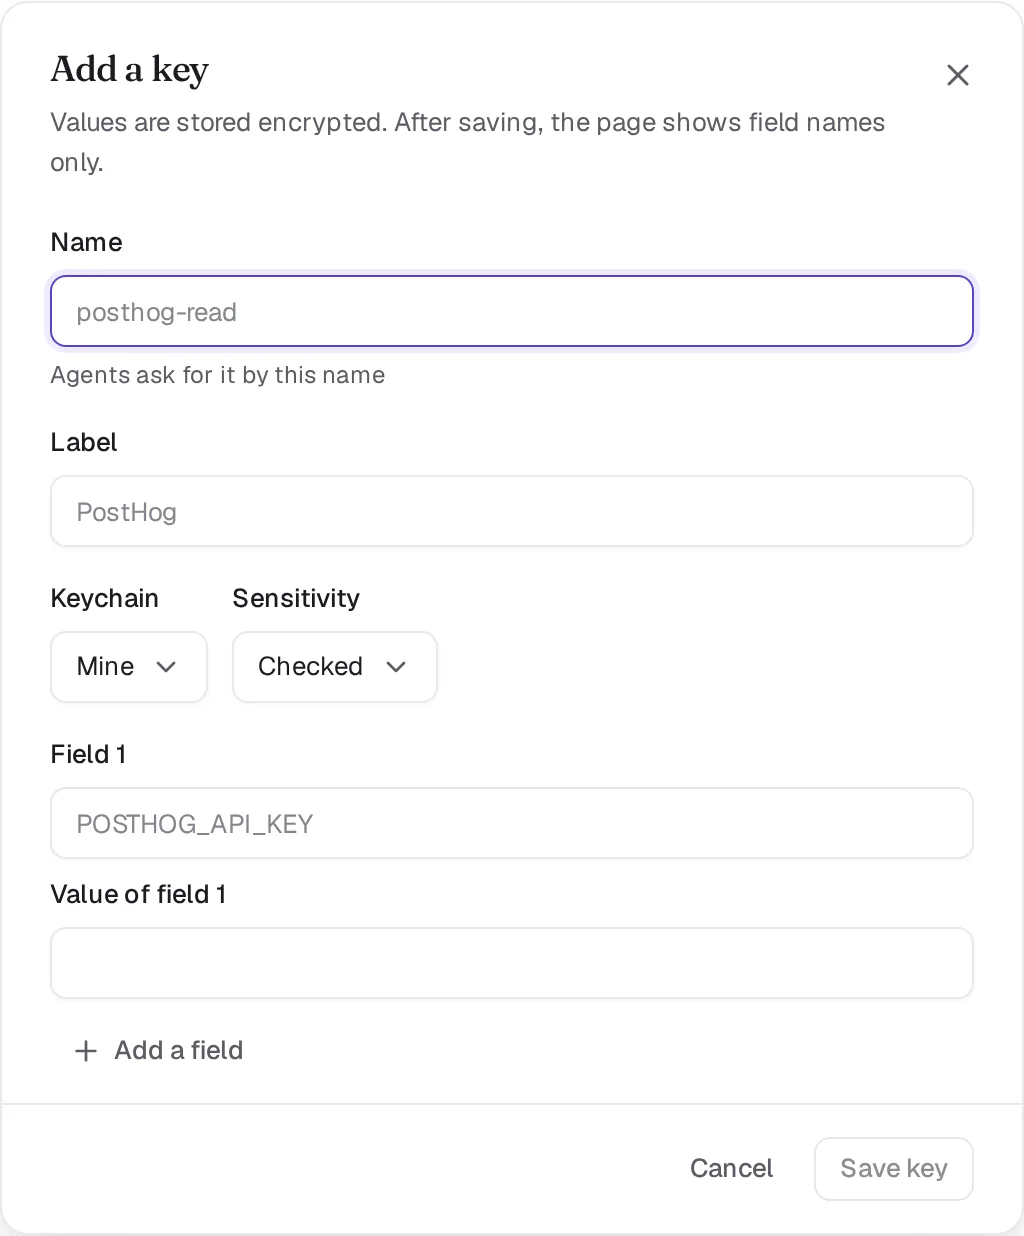
เปิด การตั้งค่า ไปที่ พวงกุญแจ และคลิก เพิ่มคีย์ กำหนด ชื่อ ที่เอเจนต์ใช้เพื่อร้องขอ เช่น posthog-read เลือก พวงกุญแจ และ ความละเอียดอ่อน จากนั้นวางค่าที่ต้องการ คีย์หนึ่งสามารถมีได้หลายฟิลด์ เช่น ID และรหัสผ่าน หลังจากบันทึกแล้ว หน้าเว็บจะแสดงเฉพาะชื่อฟิลด์เท่านั้น
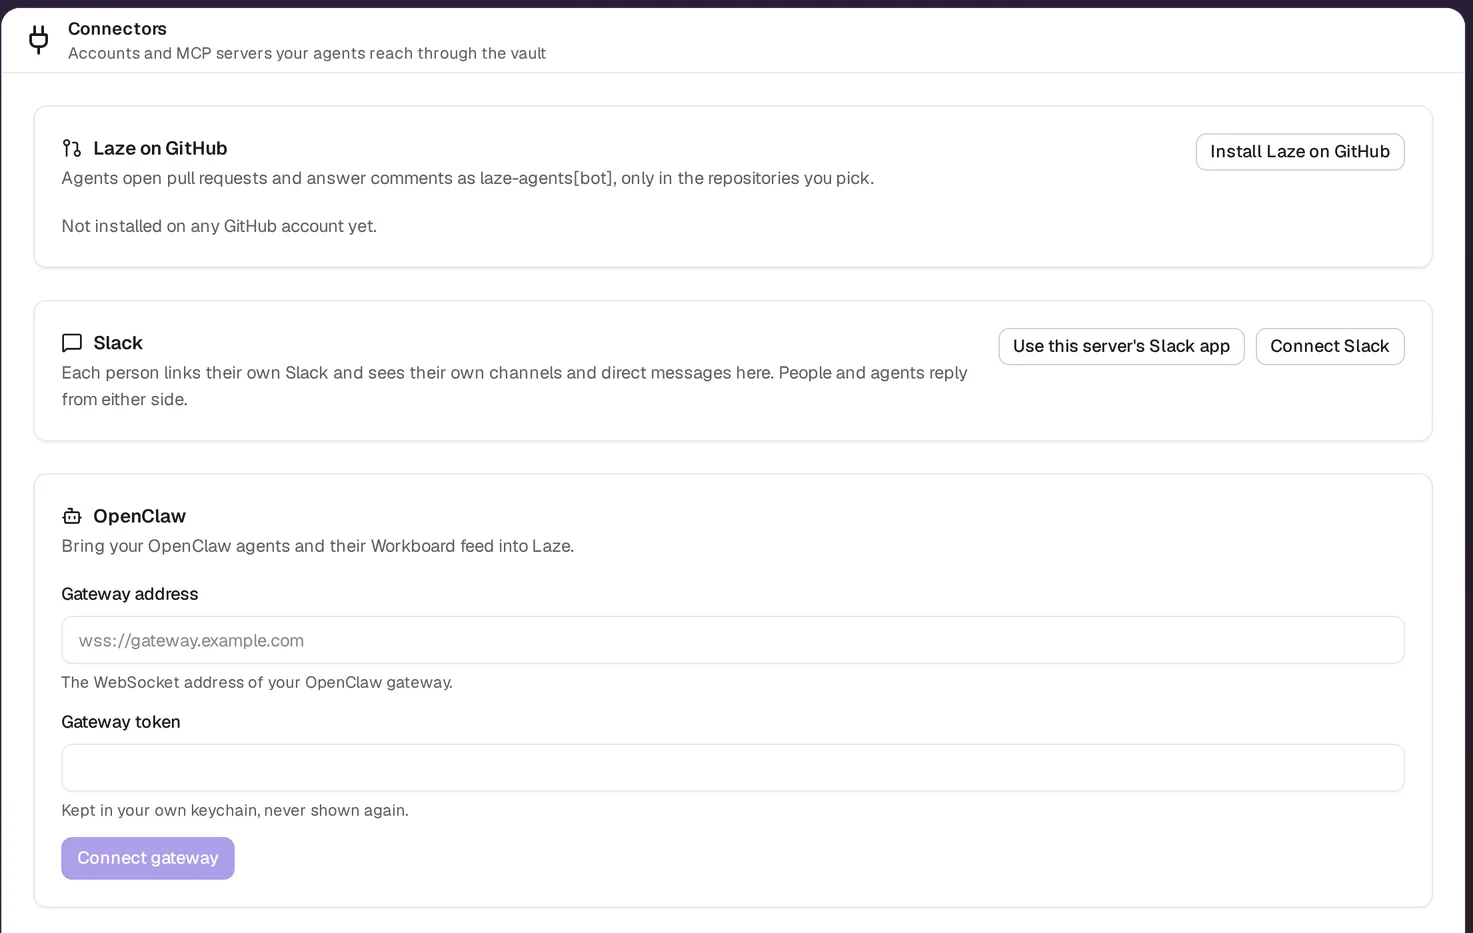
หากต้องการเชื่อมต่อบัญชีแทน เช่น Gmail, Google Calendar, Google Drive, GitHub หรือเซิร์ฟเวอร์ MCP อย่าง Notion หรือ Linear ให้เปิด การตั้งค่า ไปที่ ตัวเชื่อมต่อ และคลิกปุ่ม เชื่อมต่อ ของบริการนั้น
พวงกุญแจ
| พวงกุญแจ | ใครเป็นผู้จัดการ | ใครสามารถใช้งานได้ |
|---|---|---|
| ของฉัน (ส่วนตัว) | คุณ | เอเจนต์ของคุณเอง เอเจนต์ในช่องที่คุณให้ยืม และเอเจนต์ของเพื่อนร่วมทีมที่คุณแชร์ด้วย |
| เวิร์กสเปซ | แอดมิน | เอเจนต์ที่แอดมินให้สิทธิ์ตามชื่อ |
| เอเจนต์ | แอดมิน | เอเจนต์นั้น |
เอเจนต์ประจำทีมจะไม่ใช้พวงกุญแจส่วนตัว หากต้องการให้เอเจนต์ในช่องใช้การเชื่อมต่อส่วนตัวของคุณรายการใดรายการหนึ่ง ให้ยืมการเชื่อมต่อนั้นกับช่องดังกล่าว
แชร์คีย์กับเพื่อนร่วมทีม
เปิดคีย์นั้น คลิก แชร์ เลือกบุคคลใต้ แชร์กับบุคคล และคลิก แชร์ด้วยพาสคีย์ คุณต้องยืนยันด้วยพาสคีย์หรือ Face ID รหัสผ่านไม่สามารถอนุมัติการแชร์ได้ จากนั้นเอเจนต์ของเพื่อนร่วมทีมจะใช้คีย์ตามระดับของคีย์ เพื่อนร่วมทีมจะเป็นผู้อนุมัติการใช้งานเหล่านั้น และเพื่อนร่วมทีมจะไม่เห็นค่าของคีย์เลย ในระดับ อนุญาต เอเจนต์ของพวกเขาสามารถอ่านค่าได้เช่นเดียวกับคีย์ อนุญาต อื่นๆ คลิก ลบ เพื่อสิ้นสุดการแชร์ การใช้งานครั้งถัดไปจะถูกปฏิเสธทันที
laze vault share <name> --with <email> หรือเอเจนต์ที่ร้องขอแทนคุณ จะสร้างการแชร์ที่รอการอนุมัติจากคุณ เปิด แชร์ บนคีย์นั้นและคลิก อนุมัติด้วยพาสคีย์ หรือ ปฏิเสธ
คีย์ ถามเสมอ และ เฉพาะคนเท่านั้น จะสามารถแชร์ได้จากหน้าตู้นิรภัยเท่านั้น หากแชร์จาก CLI หรือเอเจนต์ การแชร์จะถูกปฏิเสธ และเอเจนต์จะบอกให้คุณลดระดับคีย์ลงเป็น อัตโนมัติ หรือ อนุญาต ก่อน หากคุณต้องการแชร์จากจุดนั้น
การลดระดับคีย์
มีเพียงคุณเท่านั้นที่สามารถลดระดับคีย์ได้ในหน้าตู้นิรภัย หน้าเว็บจะขอให้คุณยืนยันและแจ้งให้ทราบว่ามีอะไรเปลี่ยนแปลงบ้าง สำหรับคีย์ ถามเสมอ หรือ เฉพาะคนเท่านั้น คุณต้องยืนยันด้วยพาสคีย์หรือ Face ID ด้วย การลดระดับผ่าน CLI, API และเอเจนต์จะถูกปฏิเสธ แม้จะผ่านการ์ดอนุมัติก็ตาม การเพิ่มระดับสามารถทำได้จากทุกที่ รวมถึง laze vault update <name> --level always-ask ด้วย ทุกการแชร์ การลบ และการเปลี่ยนระดับจะอยู่ในบันทึกการใช้งานของคีย์ พร้อมระบุผู้ดำเนินการและวิธีที่ใช้
ระดับการเข้าถึง
การเชื่อมต่อแต่ละรายการจะมีระดับใดระดับหนึ่งจากสี่ระดับ CLI จะใช้ชื่อในคอลัมน์ที่สองตามใน laze vault update <name> --level auto
| ระดับ | CLI | เกิดอะไรขึ้นเมื่อเอเจนต์ร้องขอ |
|---|---|---|
| อนุญาต | allow | เอเจนต์สามารถใช้งานได้โดยไม่ต้องถาม |
| อัตโนมัติ | auto | ระบบตรวจสอบอัตโนมัติจะอ่านคำขอและอนุญาต หรือถามบุคคลเมื่อไม่แน่ใจ หากไม่ได้ตั้งค่าระบบตรวจสอบไว้ บุคคลจะเป็นผู้อนุมัติ |
| ถามเสมอ | always-ask | บุคคลอนุมัติการใช้งานแต่ละครั้ง |
| เฉพาะคนเท่านั้น | human-only | เอเจนต์ไม่สามารถใช้งานได้เลย |
บางการกระทำจะถามบุคคลเสมอไม่ว่าจะอยู่ในระดับใด การส่งอีเมลหรือข้อความออกนอกบริษัทจะกลายเป็นฉบับร่างเสมอเพื่อให้บุคคลเป็นผู้ส่ง การเรียกใช้งานจากภายนอกคอมพิวเตอร์ของเอเจนต์จะมีการถามเสมอ หากมีผู้เรียกใช้งานอื่นสิบคนใช้การเชื่อมต่อในห้านาทีที่ผ่านมา การใช้งานครั้งถัดไปก็จะถามเช่นกัน
วิธีเก็บรักษาคีย์
| ระดับ | พื้นที่จัดเก็บ |
|---|---|
| อนุญาต และ อัตโนมัติ | เข้ารหัสบนเซิร์ฟเวอร์ เพื่อให้เอเจนต์ใช้งานได้โดยไม่ต้องมีคนดูแล |
| ถามเสมอ และ เฉพาะคนเท่านั้น | การเข้ารหัสแบบสองชั้น: เซิร์ฟเวอร์ไม่สามารถเปิดได้เพียงลำพัง โดยต้องใช้พาสคีย์ของเครื่องคุณด้วย |
การเข้ารหัสแบบสองชั้นต้องใช้พาสคีย์หรือ Face ID ที่ลงทะเบียนไว้ใน การตั้งค่า ไปที่ ตู้นิรภัย แล้วเลือก พาสคีย์ คีย์ที่บันทึกไว้ก่อนที่คุณจะลงทะเบียนพาสคีย์ หรือก่อนที่จะมีระบบจัดเก็บข้อมูลแบบนี้ จะแสดงคำว่า ปิดผนึก ในรายการคีย์: ให้คลิกที่คำนั้นและยืนยันด้วยพาสคีย์ของคุณ การเพิ่มระดับคีย์เป็น ถามเสมอ จะเป็นการปิดผนึกคีย์ด้วยเช่นกัน คีย์ของเวิร์กสเปซ คีย์ที่ส่งผ่าน egress proxy และบัญชีที่เชื่อมต่อ จะถูกเข้ารหัสบนเซิร์ฟเวอร์ในทุกระดับ
เมื่อคุณอนุญาตเอเจนต์ให้ใช้งานคีย์แบบสองชั้นชั่วคราว เครื่องของคุณจะเข้ารหัสค่านั้นไปยังคีย์การรันของเอเจนต์นั้น เซิร์ฟเวอร์จะเก็บสำเนานั้นไว้ซึ่งไม่สามารถเปิดได้จนกว่าการให้สิทธิ์จะสิ้นสุดลง การลดระดับคีย์แบบสองชั้นเป็น อัตโนมัติ หรือ อนุญาต จะเปิดคีย์บนเครื่องของคุณก่อน คีย์แบบสองชั้นที่คุณแชร์กับเพื่อนร่วมทีมยังคงต้องถามคุณทุกครั้งที่ใช้งาน เนื่องจากมีเพียงเครื่องของคุณเท่านั้นที่สามารถเปิดได้
ใครเป็นผู้อนุมัติคำขอ
ระดับที่จะนำมาใช้ขึ้นอยู่กับว่าใครเป็นผู้ขอเอเจนต์ เมื่อเอเจนต์ส่วนตัวทำงานให้คุณ มันจะทำตามระดับของการเชื่อมต่อ เมื่อเพื่อนร่วมทีมขอให้เอเจนต์ส่วนตัวของคุณทำสิ่งใดสิ่งหนึ่งกับบัญชีของคุณ คำขอนั้นจะส่งมาที่คุณ กำหนดการจะรันในนามของบุคคลที่สร้างกำหนดการนั้น
อนุญาตหรือปฏิเสธคำขอ
เมื่อการใช้งานต้องการบุคคล เอเจนต์จะโพสต์การ์ดในเธรดที่กำลังทำงานอยู่ เพื่อแสดงคำสั่งที่ต้องการรัน บุคคลที่ตัดสินใจจะตอบกลับด้วยตัวเลือกใดตัวเลือกหนึ่งดังนี้:
- อนุญาต: ปล่อยค่าสำหรับการใช้งานครั้งนี้
- อนุญาตสำหรับเอเจนต์นี้: ให้สิทธิ์แก่เอเจนต์ เพื่อให้สามารถใช้การเชื่อมต่อได้โดยไม่ต้องถามจนกว่าการให้สิทธิ์จะสิ้นสุด การให้สิทธิ์มีอายุสูงสุดสองวัน
- ปฏิเสธ: ไม่อนุญาต โดยสามารถใส่บันทึกย่อให้เอเจนต์อ่านได้
การ์ดที่ไม่ได้รับการตอบกลับจะถูกปฏิเสธหลังจากผ่านไป 24 ชั่วโมง ทุกการใช้งานและทุกคำตอบจะอยู่ใน บันทึกการใช้งาน ของคีย์และใน บันทึกการตรวจสอบ
บันทึกการใช้งาน
เปิดคีย์ในหน้าตู้นิรภัยเพื่อดูบันทึกการใช้งาน โดยแสดงรายการใหม่ล่าสุดก่อน แต่ละบรรทัดระบุผู้ที่ใช้คีย์ ไม่ว่าจะเป็นเอเจนต์หรือบุคคล และวิธีการใช้งาน: laze vault run ผ่านพร็อกซี ถูกปล่อยให้กับเอเจนต์ หรือถูกเปิดเผย สำหรับเอเจนต์ บันทึกจะบอกด้วยว่ามีการรันบนคอมพิวเตอร์ Laze ของเอเจนต์หรือบนเครื่องที่เชื่อมต่อ การอนุมัติจะแสดงจำนวนครั้งที่ใช้งานภายใต้การอนุมัตินั้น และแต่ละการใช้งานเหล่านั้นจะระบุว่าอยู่ภายใต้การอนุมัติ ใช้งานล่าสุด ในแถวจะนับทุกการใช้งานโดยเอเจนต์หรือบุคคล การบันทึกหรือเปลี่ยนคีย์จะไม่ถือเป็นการใช้งาน laze vault uses <name> จะพิมพ์บันทึกแบบเดียวกันนี้ออกมา
ใช้คีย์จากบรรทัดคำสั่ง
ในการทำงานของเอเจนต์ที่โฮสต์ไว้ เอเจนต์จะรันคำสั่งโดยมีค่าของคีย์อยู่ในสภาพแวดล้อม:
laze vault run posthog-read --reason "Count sign-ups from last week for the weekly report" -- python report.pyเหตุผลจะเป็นประโยคธรรมดาหนึ่งประโยคที่ผู้อนุมัติใช้อ่าน ผลลัพธ์ของคำสั่งจะถูกปกปิดไว้ เพื่อไม่ให้ค่านั้นไปปรากฏในการแชท หากการใช้งานถูกปฏิเสธ laze vault run จะออกด้วยรหัส 77
หากต้องการใช้ตู้นิรภัยจาก Claude Code, Codex หรือสคริปต์บนเครื่องของคุณเอง โปรดดู ตู้นิรภัยจาก Claude Code และ Codex
สำหรับการเรียก API ที่ออกจากคอมพิวเตอร์ของเอเจนต์ เอเจนต์จะถือ placeholder ไว้แทนค่าจริง และ egress proxy ของตู้นิรภัยจะสลับเป็นค่าจริงตอนที่ส่งออกไป
ดูค่าที่จัดเก็บไว้
มีเพียงเจ้าของคีย์เท่านั้นที่สามารถเปิดเผยค่าของคีย์ได้ หลังจากเข้าสู่ระบบอีกครั้งภายในห้านาทีที่ผ่านมา ค่าจะแสดงเป็นเวลา 30 วินาที และทุกการเปิดเผยจะถูกบันทึกไว้ในบันทึกการตรวจสอบ
ตรวจสอบเพิ่มเติม: เอเจนต์ที่โฮสต์ไว้, ข้อมูลอ้างอิง CLI