保险库与访问权限
将密钥和已连接的帐户存储在保险库中,并按每个连接选择智能体何时可以使用它们。
保险库存储你的智能体使用的密钥和已连接的帐户。智能体按名称请求连接,只有当连接层级对智能体为其服务的人员允许时,或者人员批准请求时,保险库才会释放该值。
添加密钥
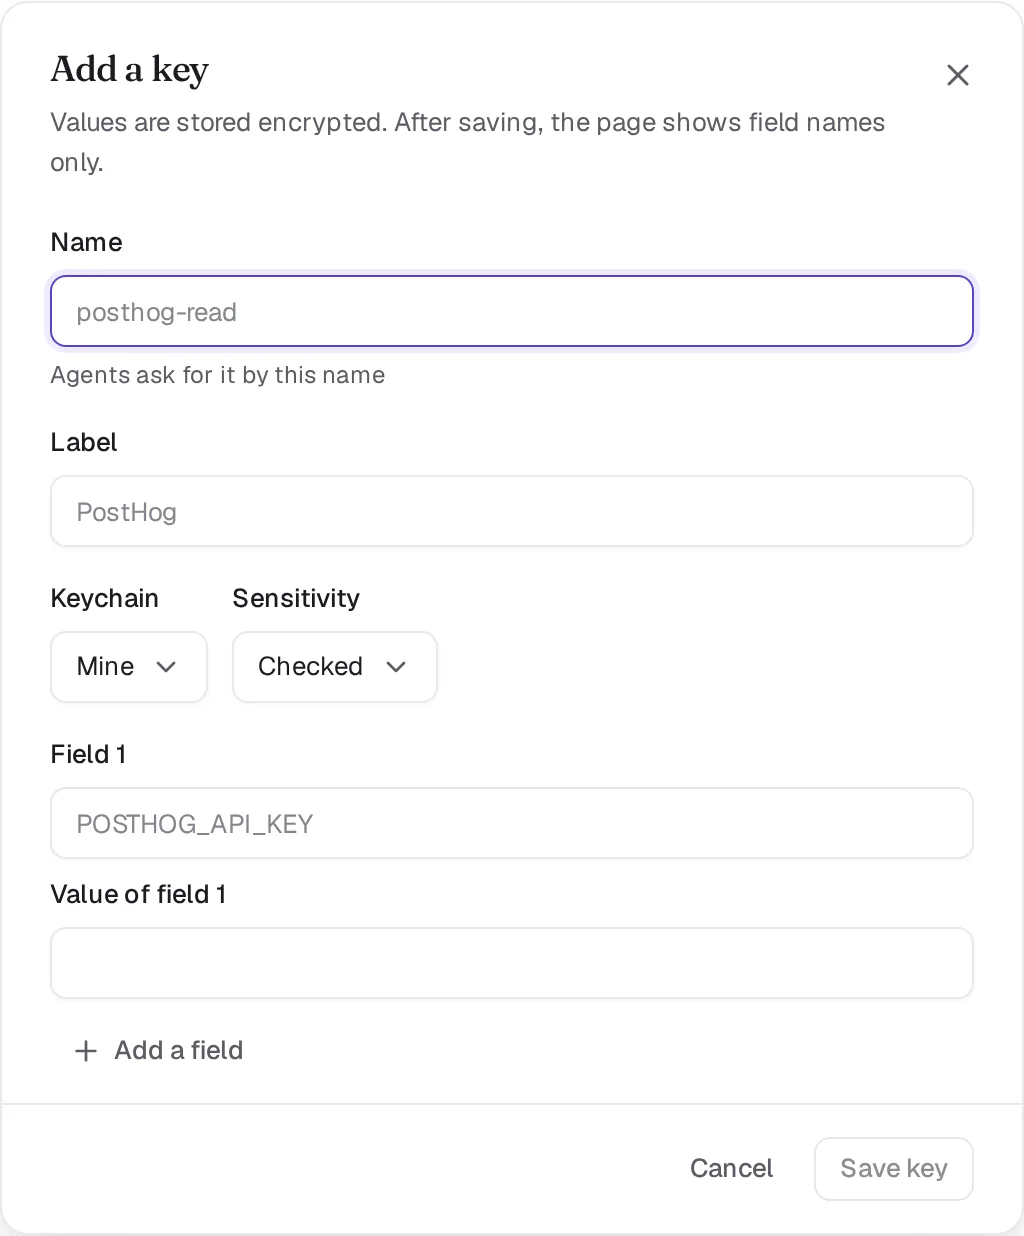
打开设置、钥匙串,然后点击添加密钥。指定一个智能体用来请求它的名称 (例如 posthog-read),选择钥匙串和敏感度,然后粘贴该值。一个密钥可以包含多个字段,例如 ID 和 secret。保存后,页面仅显示字段名称。
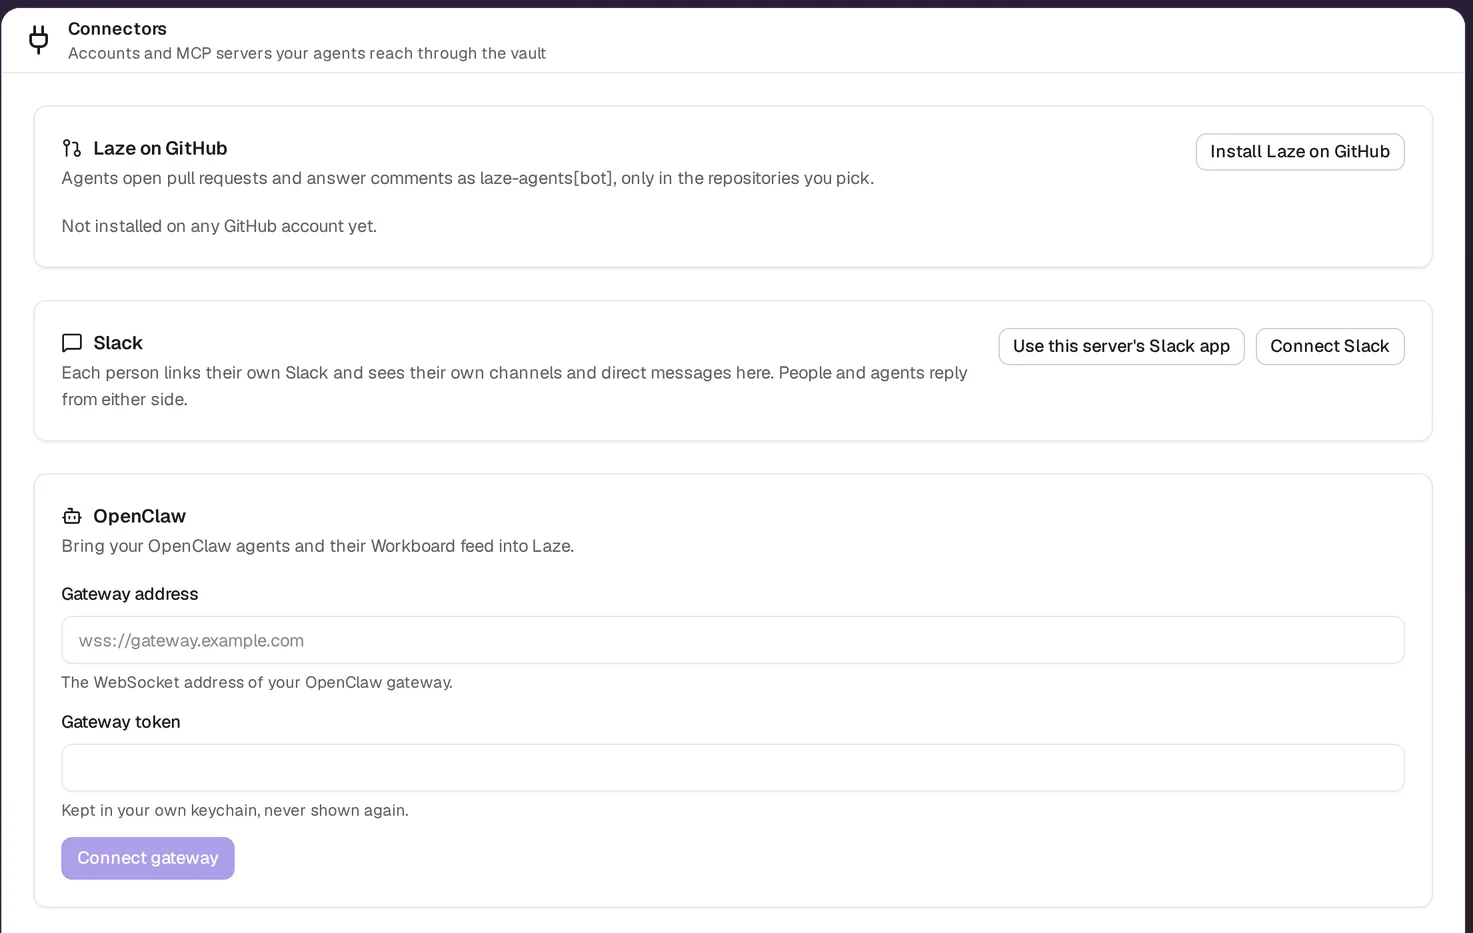
若要连接帐户 (例如 Gmail、Google Calendar、Google Drive、GitHub 或像 Notion、Linear 这样的 MCP 服务器),请打开设置、连接器,然后点击该服务的连接按钮。
钥匙串
| 钥匙串 | 管理者 | 使用者 |
|---|---|---|
| Mine (个人) | 你 | 你的自有智能体,你将其借出到的频道中的智能体,以及与你分享的队友的智能体 |
| 工作区 | 管理员 | 管理员按名称授予该权限的智能体 |
| 智能体 | 管理员 | 该智能体 |
团队智能体从不使用个人钥匙串。要让频道的智能体使用你的某个个人连接,请将其借出到该频道。
与队友分享密钥
打开该密钥,点击分享,在与人员共享下选择人员,然后点击使用通行密钥共享。你可以使用通行密钥或 Face ID 确认;密码不能批准分享。该队友自有的智能体将根据其层级使用该密钥,队友批准这些使用操作,并且队友永远看不到该值。处于允许层级时,他们的智能体可以读取该值,就像任何允许层级的密钥一样。点击移除以结束分享;下一次使用会被立即拒绝。
laze vault share <name> --with <email>,或代你请求的智能体,会创建一个等待你批准的分享。打开密钥上的分享,然后点击使用通行密钥批准,或者点击拒绝。
始终询问和仅限人员层级的密钥只能从保险库页面分享。从 CLI 或智能体发起的分享将被拒绝,并且智能体会告诉你,如果想从这些地方分享,请先将该密钥降低为自动或允许。
降低密钥层级
只有你可以在保险库页面上降低密钥层级。页面会要求你确认并说明有哪些更改。从始终询问或仅限人员层级降低时,你还需要使用通行密钥或 Face ID 确认。CLI、API 和智能体的请求会被拒绝,即使通过批准卡片也是如此。提高层级可在任何地方进行,包括 laze vault update <name> --level always-ask。每次分享、移除和层级更改都会记录在密钥的使用日志中,包含操作者和操作方式。
访问层级
每个连接都具有四个层级之一。CLI 采用第二列中的名称,如 laze vault update <name> --level auto 所示。
| 层级 | CLI | 当智能体请求时会发生什么 |
|---|---|---|
| 允许 | allow | 智能体直接使用它而不询问 |
| 自动 | auto | 自动检查会读取请求并允许它,或者在不确定时询问人员;在未设置检查的情况下,由人员批准 |
| 始终询问 | always-ask | 人员批准每次使用 |
| 仅限人员 | human-only | 智能体从不使用它 |
某些操作无论层级如何都会询问人员。向公司外部发送电子邮件或消息始终会成为草稿,并由人员发送。来自你的智能体计算机外部的调用始终会询问。如果在过去五分钟内有十个其他调用者使用了某个连接,那么下一次使用也会询问。
密钥如何存储
| 层级 | 存储方式 | | --- | --- | --- | | 允许和自动 | 在服务器上加密,以便智能体可以在无人值守时使用它们。 | | 始终询问和仅限人员 | 双锁加密:服务器无法单独打开它们,需要你的设备的通行密钥。 |
双锁加密需要使用在设置、保险库、通行密钥下注册的通行密钥或 Face ID。在你注册通行密钥之前,或者在该存储方式存在之前保存的密钥,会在密钥列表中显示封存:点击它并使用你的通行密钥进行确认。将密钥提高到始终询问层级也会将其封存。工作区密钥、通过出口代理发送的密钥以及已连接的帐户在每个层级都已在服务器上加密。
当你在一段时间内允许智能体使用双锁密钥时,你的设备会将该值加密到该智能体的运行密钥中。服务器会保留该副本,但无法打开它,直到租期结束。将双锁密钥降低为自动或允许会先在你的设备上打开它。你与队友分享的双锁密钥在每次使用时仍会询问你,因为只有你的设备能打开它。
谁批准请求
应用的层级取决于谁向智能体发出请求。当你的个人智能体为你工作时,它遵循该连接的层级。当队友要求你的个人智能体对你的帐户执行操作时,请求会发送给你。计划任务作为创建它的人员运行。
允许或拒绝请求
当使用需要人员介入时,智能体会在其正在处理的讨论串中发布一张卡片,显示它想要运行的命令。决定的人员通过以下选项之一来回复:
- 允许:仅此次释放该值。
- 允许此智能体:向智能体授予租期,以便它可以在租期结束前无需询问即可使用连接。租期最长持续两天。
- 拒绝:拒绝请求,并可选择附上智能体会读取的备注。
未回复的卡片将在 24 小时后被拒绝。每次使用和每次回复都会记录在密钥的使用日志和审计日志中。
使用日志
在保险库页面上打开密钥即可查看其使用日志,最新的排在最前。每一行记录了谁使用了该密钥 (智能体或人员) 及其方式:laze vault run、通过代理、释放给智能体或揭示。对于智能体,它还会说明其是在 Laze 计算机上还是在连接的机器上运行的。一项批准会显示其下涵盖了多少次使用,并且其中的每一次使用都会标明它归属于某项批准。一行的上次使用会计算智能体或人员的每一次使用;保存或更改密钥不属于使用。laze vault uses <name> 会打印相同的日志。
从命令行使用密钥
在托管智能体的轮次内,智能体会运行一条命令,且其环境中带有密钥值:
laze vault run posthog-read --reason "Count sign-ups from last week for the weekly report" -- python report.py该原因是负责批准的人员将读取的一句简短明了的句子。命令的输出会被脱敏处理,因此这些值不会最终出现在对话中。如果使用被拒绝,laze vault run 会以代码 77 退出。
要从 Claude Code、Codex 或你自有机器上的脚本使用保险库,请参阅 在 Claude Code 和 Codex 中使用保险库。
对于离开智能体计算机的 API 调用,智能体保留的是一个占位符而不是真实值,并且保险库的出口代理会在其离开时替换为真实值。
查看存储的值
只有密钥所有者能在过去五分钟内再次登录后显示其值。该值将显示 30 秒,每次显示都会记录在审计日志中。