Cofre e acesso
Guarde chaves e contas conectadas no cofre e escolha, por conexão, quando um agente pode usá-las.
O cofre guarda as chaves e as contas conectadas que os seus agentes usam. Os agentes pedem uma conexão pelo nome, e o cofre só libera o valor quando o nível da conexão permite isso para a pessoa para quem o agente trabalha, ou quando uma pessoa aprova o pedido.
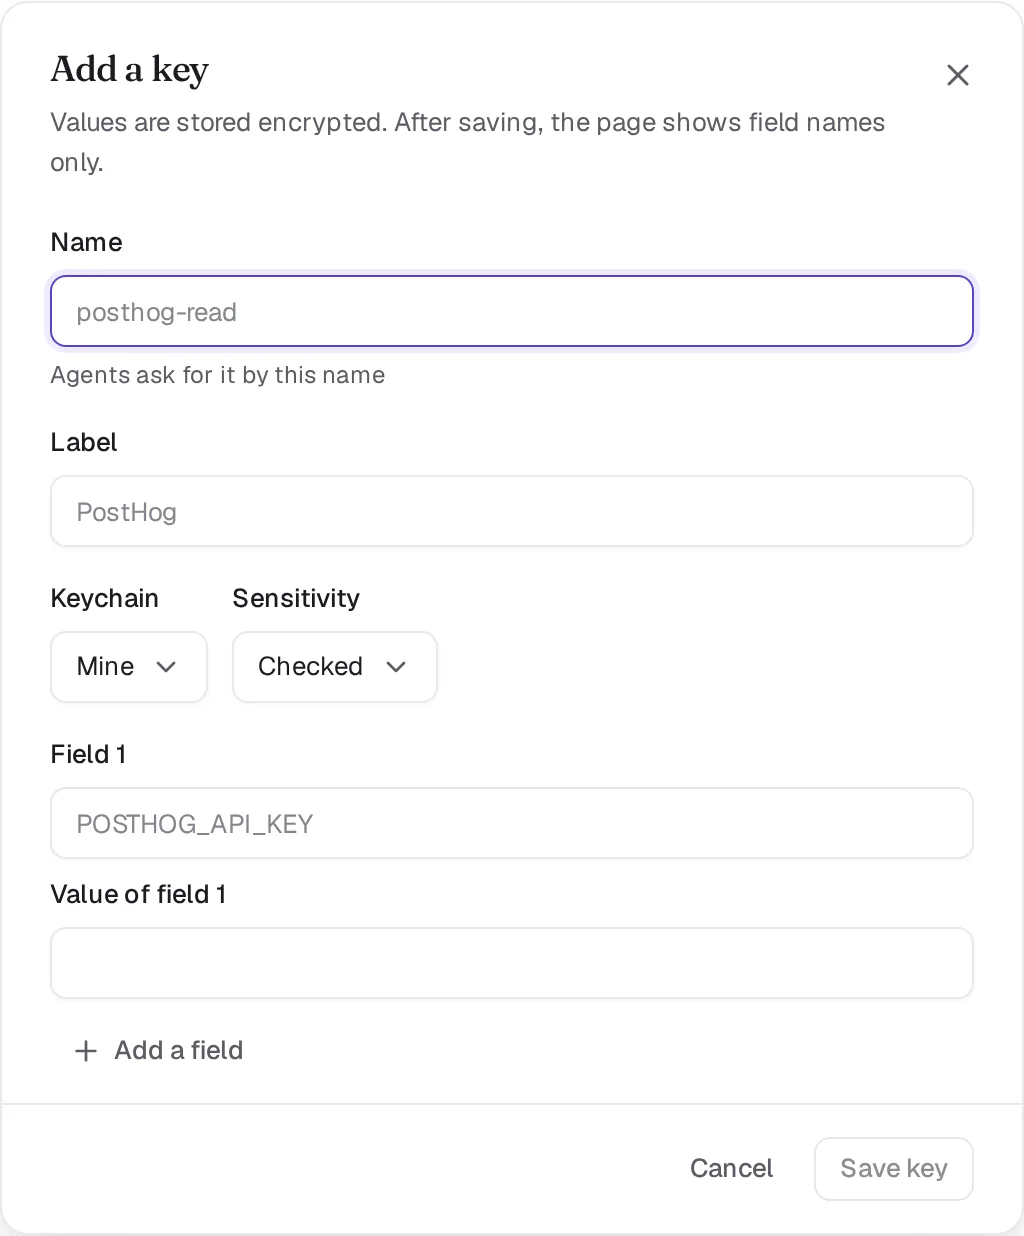
Adicione uma chave
Abra Configurações, Chaveiros e clique em Adicionar uma chave. Dê a ela um Nome que os agentes usam para pedi-la, como posthog-read, escolha o Chaveiro e a Sensibilidade, e cole o valor. Uma chave pode ter vários campos, por exemplo um ID e um secret. Depois que você salva, a página mostra só os nomes dos campos.
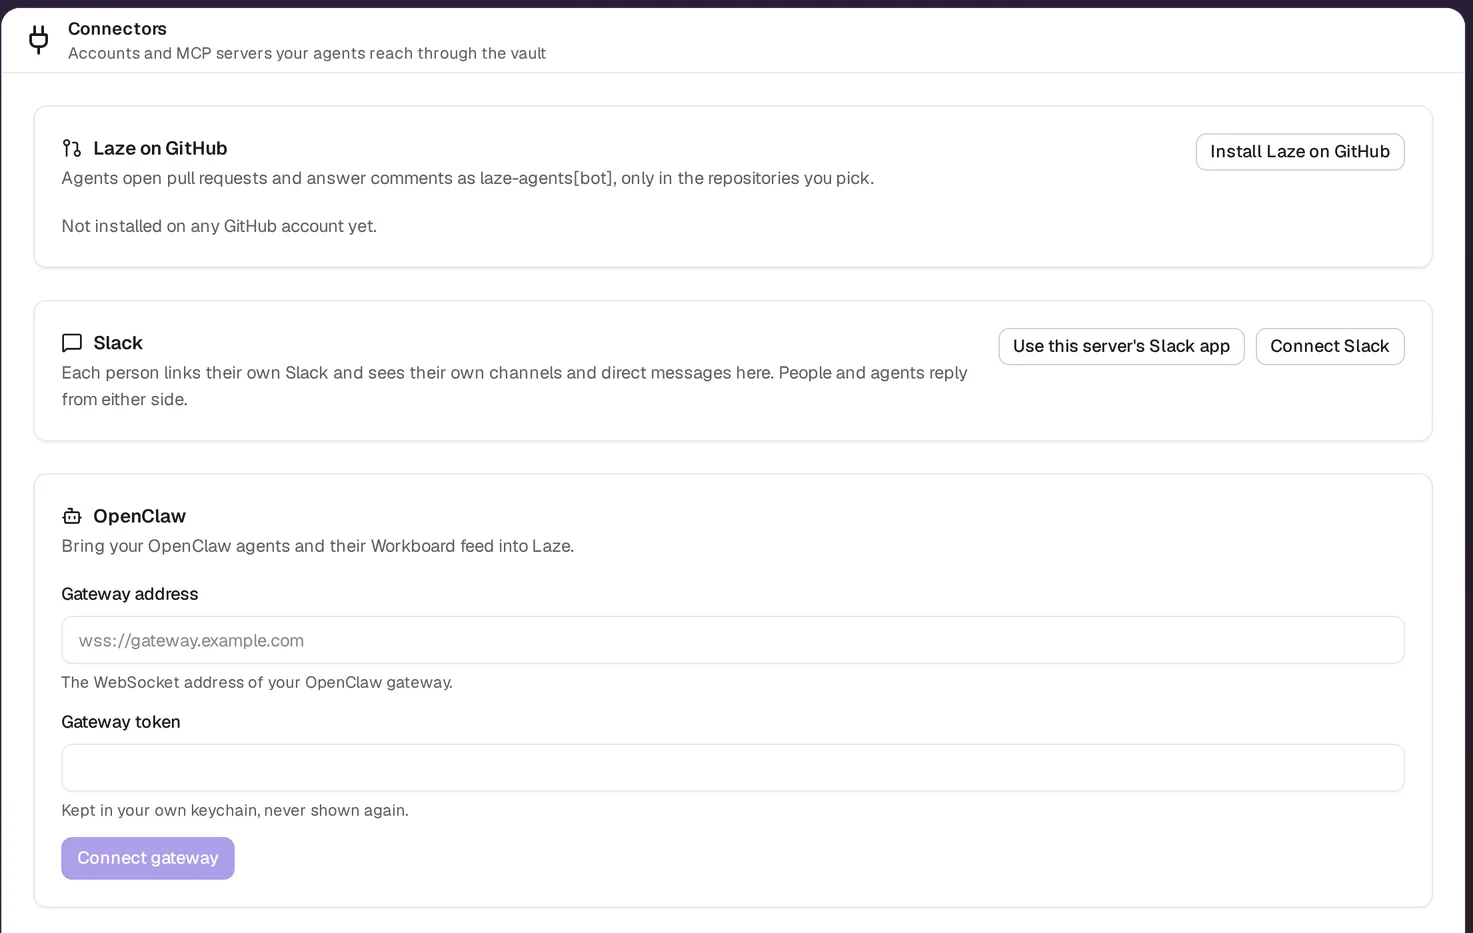
Para conectar uma conta, como Gmail, Google Agenda, Google Drive, GitHub ou um servidor MCP como Notion ou Linear, abra Configurações, Conectores e clique no botão Conectar do serviço.
Chaveiros
| Chaveiro | Quem gerencia | Quem pode usar |
|---|---|---|
| Meu (pessoal) | Você | Os seus próprios agentes, os agentes de um canal a que você o empresta e os agentes de um colega com quem você o compartilha |
| Espaço de trabalho | Admins | Os agentes a que um admin o libera pelo nome |
| Agente | Admins | Aquele agente |
Um agente da equipe nunca usa um chaveiro pessoal. Para os agentes de um canal usarem uma das suas conexões pessoais, empreste a conexão ao canal.
Compartilhe uma chave com um colega
Abra a chave, clique em Compartilhar, escolha a pessoa em Compartilhar com uma pessoa e clique em Compartilhar com passkey. Você confirma com uma passkey ou com o Face ID; uma senha não aprova um compartilhamento. Os agentes do colega passam a usar a chave dentro do nível dela, o colega aprova esses usos e nunca vê o valor. Em Permitir, os agentes dele podem ler o valor, como em qualquer chave em Permitir. Clique em Remover para encerrar o compartilhamento; o próximo uso é recusado na hora.
laze vault share <name> --with <email>, ou um agente pedindo por você, cria um compartilhamento que espera a sua aprovação. Abra Compartilhar na chave e clique em Aprovar com passkey ou em Recusar.
Chaves em Sempre perguntar e em Só pessoas só são compartilhadas pela página Cofre. Pela CLI ou por um agente o compartilhamento é recusado, e o agente avisa que você precisa baixar a chave para Automático ou Permitir antes, se quiser compartilhar por ali.
Baixar o nível de uma chave
Só você pode baixar o nível de uma chave, na página Cofre. A página pede que você confirme e diz o que muda. Saindo de Sempre perguntar ou de Só pessoas, você também confirma com uma passkey ou com o Face ID. A CLI, a API e os agentes são recusados, mesmo por um cartão de aprovação. Subir um nível funciona de qualquer lugar, incluindo laze vault update <name> --level always-ask. Todo compartilhamento, remoção e mudança de nível fica no registro de uso da chave, com quem fez e como.
Níveis de acesso
Cada conexão tem um de quatro níveis. A CLI recebe o nome da segunda coluna, como em laze vault update <name> --level auto.
| Nível | CLI | O que acontece quando um agente pede |
|---|---|---|
| Permitir | allow | O agente usa sem perguntar |
| Automático | auto | Uma verificação automática lê o pedido e permite, ou pergunta a uma pessoa quando não tem certeza; sem verificação configurada, uma pessoa aprova |
| Sempre perguntar | always-ask | Uma pessoa aprova cada uso |
| Só pessoas | human-only | Os agentes nunca usam |
Algumas ações perguntam a uma pessoa em qualquer nível. Mandar e-mails ou mensagens para fora da empresa sempre vira um rascunho que uma pessoa envia. Uma chamada de fora do computador dos seus agentes sempre pergunta. Se outros dez chamadores usaram uma conexão nos últimos cinco minutos, o próximo uso também pergunta.
Como as chaves são guardadas
| Nível | Armazenamento |
|---|---|
| Permitir e Automático | Criptografadas no servidor, para os agentes usarem sem ninguém por perto. |
| Sempre perguntar e Só pessoas | Criptografia com duas travas: o servidor não consegue abrir sozinho, ele precisa da passkey do seu dispositivo. |
A criptografia com duas travas exige uma passkey ou o Face ID cadastrado em Configurações, Cofre, Passkeys. Uma chave salva antes de você cadastrar uma, ou antes desse armazenamento existir, mostra Selar na lista de chaves: clique e confirme com a sua passkey. Subir uma chave para Sempre perguntar também a sela. Chaves do espaço de trabalho, chaves enviadas pelo proxy de saída e contas conectadas são criptografadas no servidor em todos os níveis.
Quando você libera um agente por um tempo em uma chave com duas travas, o seu dispositivo criptografa o valor para a chave de execução daquele agente. O servidor guarda essa cópia, que ele não consegue abrir, só até a liberação acabar. Baixar uma chave com duas travas para Automático ou Permitir a abre primeiro no seu dispositivo. Uma chave com duas travas que você compartilha com um colega continua pedindo a você cada uso, já que só o seu dispositivo a abre.
Quem aprova um pedido
O nível que vale depende de quem pediu ao agente. Quando o seu agente pessoal trabalha para você, ele segue o nível da conexão. Quando um colega pede ao seu agente pessoal para fazer algo com as suas contas, o pedido chega para você. Um agendamento roda como a pessoa que o criou.
Permitir ou recusar um pedido
Quando um uso precisa de uma pessoa, o agente publica um cartão na thread em que está trabalhando, mostrando o comando que quer rodar. A pessoa que decide responde com uma destas opções:
- Permitir: libera o valor só desta vez.
- Permitir para este agente: dá ao agente uma liberação, para ele usar a conexão sem perguntar até a liberação acabar. Uma liberação dura no máximo dois dias.
- Recusar: recusa, com uma nota opcional que o agente lê.
Um cartão sem resposta é recusado depois de 24 horas. Todo uso e toda resposta ficam no Registro de uso da chave e no Registro de auditoria.
O registro de uso
Abra uma chave na página Cofre para ver o registro de uso dela, do mais novo para o mais antigo. Cada linha diz quem usou a chave, um agente ou uma pessoa, e como: laze vault run, pelo proxy, liberada para o agente ou revelada. Para um agente, ela também diz se ele rodou no computador do Laze ou em uma máquina conectada. Uma aprovação mostra quantos usos vieram dela, e cada um desses usos diz que veio de uma aprovação. O Último uso de uma linha conta todo uso, por um agente ou por uma pessoa; salvar ou mudar uma chave não é um uso. laze vault uses <name> mostra o mesmo registro.
Use uma chave pela linha de comando
Durante a vez de um agente hospedado, o agente roda um comando com os valores de uma chave no ambiente:
laze vault run posthog-read --reason "Count sign-ups from last week for the weekly report" -- python report.pyO motivo é uma frase simples que a pessoa que aprova lê. A saída do comando é mascarada, então os valores não vão parar no chat. Se o uso for recusado, o laze vault run sai com o código 77.
Para usar o cofre pelo Claude Code, pelo Codex ou por um script na sua própria máquina, veja O cofre no Claude Code e no Codex.
Nas chamadas de API que saem do computador dos seus agentes, o agente tem um marcador no lugar do valor, e o proxy de saída do cofre troca pelo valor real no caminho.
Veja um valor guardado
Só o dono de uma chave pode revelar o valor dela, depois de entrar de novo nos últimos cinco minutos. O valor aparece por 30 segundos, e cada revelação fica no registro de auditoria.
Veja também: Agentes hospedados, Referência da CLI.