वॉल्ट और एक्सेस
वॉल्ट में कुंजियां और कनेक्टेड अकाउंट स्टोर करें और हर कनेक्शन के लिए चुनें कि कोई एजेंट उनका इस्तेमाल कब कर सकता है।
वॉल्ट उन कुंजियों और कनेक्टेड अकाउंट्स को रखता है जिनका आपके एजेंट उपयोग करते हैं। एजेंट नाम से कनेक्शन के लिए पूछते हैं, और वॉल्ट केवल तभी वैल्यू जारी करता है जब कनेक्शन का स्तर उस व्यक्ति के लिए इसकी अनुमति देता है जिसके लिए एजेंट काम करता है, या जब कोई व्यक्ति अनुरोध को मंज़ूर करता है।
कुंजी जोड़ें
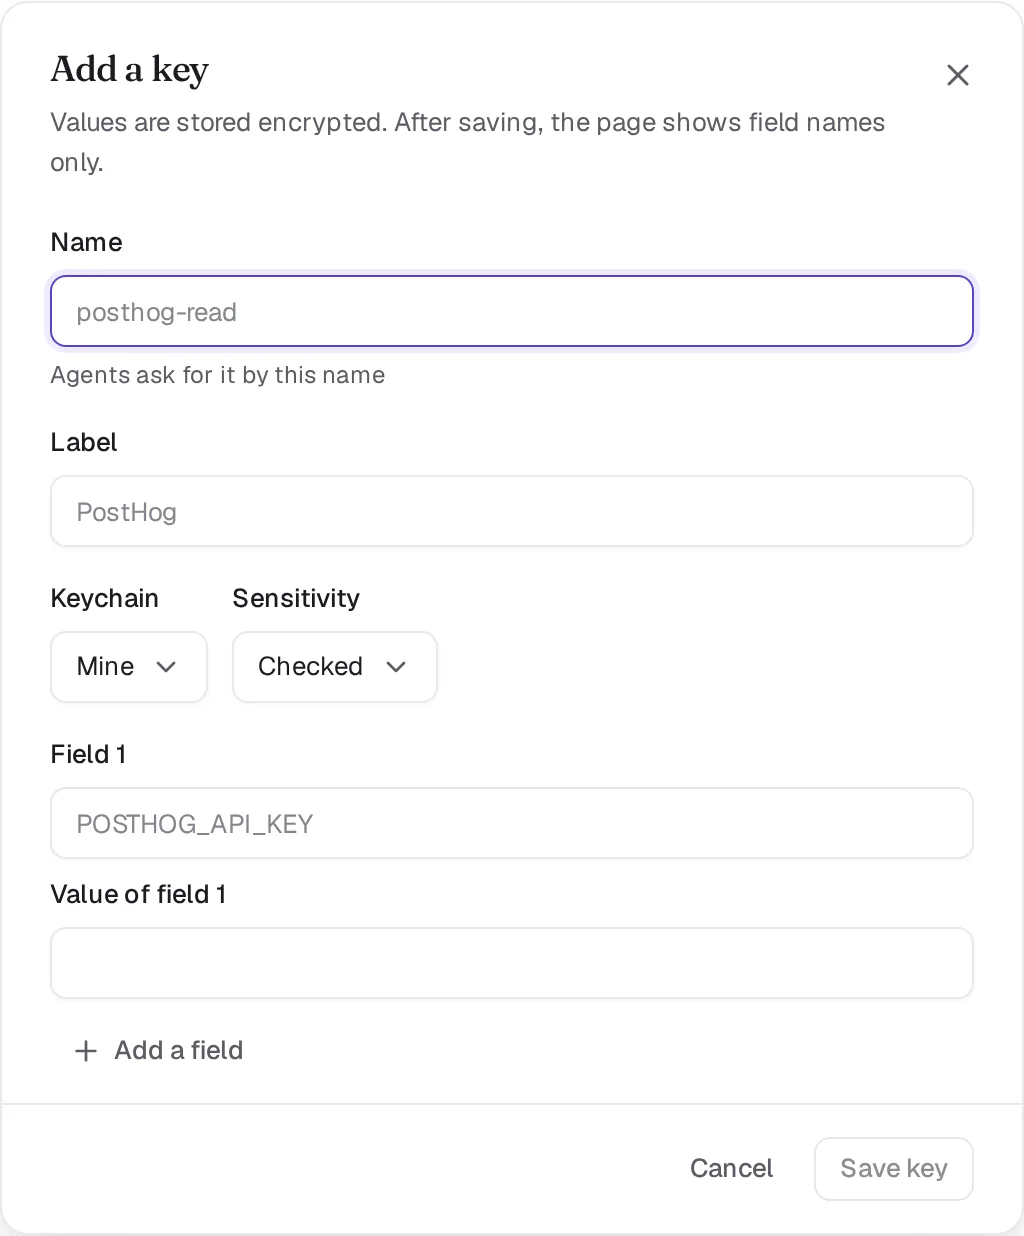
सेटिंग्स, कीचेन्स खोलें और कुंजी जोड़ें पर क्लिक करें। इसे एक नाम दें जिसका उपयोग एजेंट इसके लिए पूछने में करते हैं, जैसे कि posthog-read, कीचेन और संवेदनशीलता चुनें, और वैल्यू पेस्ट करें। एक कुंजी में कई फ़ील्ड हो सकते हैं, उदाहरण के लिए एक ID और एक सीक्रेट। आपके सेव करने के बाद, पेज केवल फ़ील्ड के नाम दिखाता है।
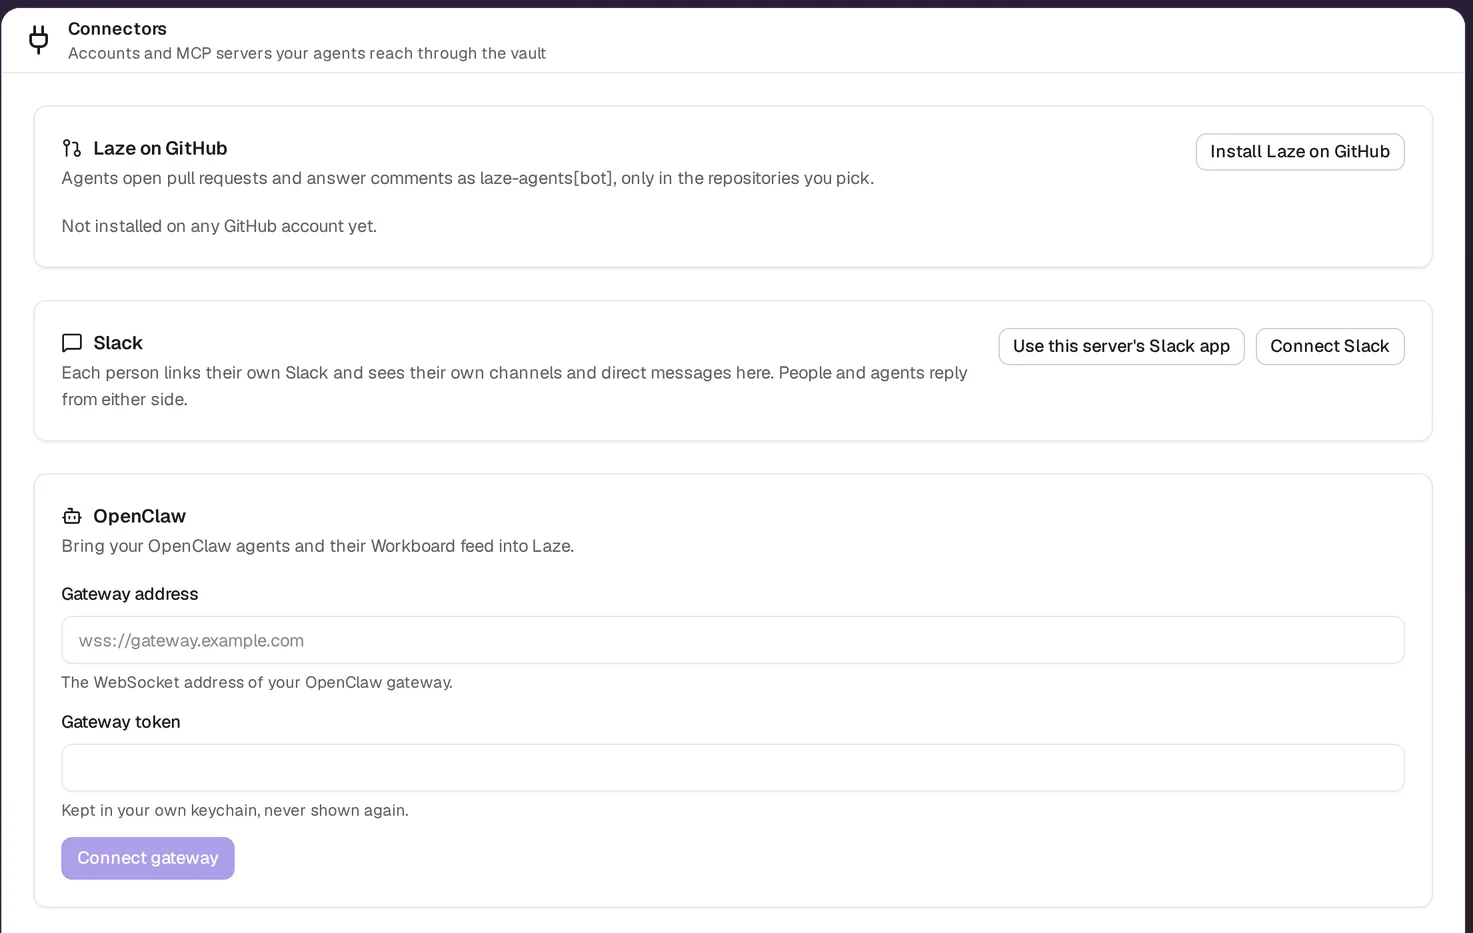
इसके बजाय किसी अकाउंट को कनेक्ट करने के लिए, जैसे कि Gmail, Google Calendar, Google Drive, GitHub या Notion या Linear जैसा कोई MCP सर्वर, सेटिंग्स, कनेक्टर्स खोलें और सेवा के कनेक्ट करें बटन पर क्लिक करें।
कीचेन्स
| कीचेन | इसे कौन मैनेज करता है | इसका उपयोग कौन कर सकता है |
|---|---|---|
| मेरी (निजी) | आप | आपके अपने एजेंट, उस चैनल के एजेंट जिसे आप इसे उधार देते हैं, और उस टीम के साथी के एजेंट जिसके साथ आप इसे शेयर करते हैं |
| वर्कस्पेस | एडमिन | वे एजेंट जिन्हें एडमिन नाम से एक्सेस देते हैं |
| एजेंट | एडमिन | वह एजेंट |
एक टीम एजेंट कभी भी निजी कीचेन का उपयोग नहीं करता है। किसी चैनल के एजेंट को आपके किसी निजी कनेक्शन का उपयोग करने देने के लिए, इसे चैनल को उधार दें।
टीम के साथी के साथ कुंजी शेयर करें
कुंजी खोलें, शेयर करें पर क्लिक करें, किसी व्यक्ति के साथ शेयर करें के तहत व्यक्ति को चुनें और पासकी के साथ शेयर करें पर क्लिक करें। आप पासकी या Face ID से पुष्टि करते हैं; पासवर्ड किसी शेयर को मंज़ूर नहीं करता है। टीम के साथी के अपने एजेंट फिर इसके स्तर के तहत कुंजी का उपयोग करते हैं, टीम का साथी उन उपयोगों को मंज़ूर करता है, और टीम का साथी कभी भी वैल्यू नहीं देखता है। अनुमति दें पर उनके एजेंट वैल्यू पढ़ सकते हैं, जैसा कि किसी भी अनुमति दें कुंजी के साथ होता है। शेयर खत्म करने के लिए हटाएं पर क्लिक करें; अगले उपयोग को तुरंत अस्वीकार कर दिया जाता है।
laze vault share <name> --with <email>, या आपके लिए पूछने वाला एक एजेंट, एक शेयर बनाता है जो आपकी मंज़ूरी का इंतज़ार करता है। कुंजी पर शेयर करें खोलें और पासकी से मंज़ूर करें, या अस्वीकार करें पर क्लिक करें।
हमेशा पूछें और केवल इंसान कुंजियां केवल वॉल्ट पेज से शेयर की जाती हैं। CLI या किसी एजेंट से शेयर अस्वीकार कर दिया जाता है, और यदि आप इसे वहां से शेयर करना चाहते हैं तो एजेंट आपको कुंजी को पहले ऑटो या अनुमति दें पर कम करने के लिए कहता है।
कुंजी का स्तर कम करना
वॉल्ट पेज पर, केवल आप ही किसी कुंजी का स्तर कम कर सकते हैं। पेज आपसे पुष्टि करने के लिए कहता है और बताता है कि क्या बदलता है। हमेशा पूछें या केवल इंसान से आप पासकी या Face ID से भी पुष्टि करते हैं। CLI, API और एजेंट को अस्वीकार कर दिया जाता है, यहां तक कि एक मंज़ूरी कार्ड के माध्यम से भी। स्तर बढ़ाना कहीं से भी काम करता है, जिसमें laze vault update <name> --level always-ask भी शामिल है। हर शेयर, हटाना और स्तर में बदलाव कुंजी के उपयोग लॉग में होता है, कि इसे किसने और कैसे किया।
एक्सेस के स्तर
हर कनेक्शन के चार स्तरों में से एक होता है। CLI दूसरे कॉलम में नाम लेता है, जैसे laze vault update <name> --level auto में।
| स्तर | CLI | जब एजेंट पूछता है तो क्या होता है |
|---|---|---|
| अनुमति दें | allow | एजेंट बिना पूछे इसका उपयोग करता है |
| ऑटो | auto | एक स्वचालित चेक अनुरोध को पढ़ता है और इसकी अनुमति देता है, या जब यह अनिश्चित होता है तो किसी व्यक्ति से पूछता है; सेटअप किए गए चेक के बिना, कोई व्यक्ति मंज़ूर करता है |
| हमेशा पूछें | always-ask | कोई व्यक्ति हर उपयोग को मंज़ूर करता है |
| केवल इंसान | human-only | एजेंट कभी इसका उपयोग नहीं करते |
कुछ कार्रवाइयां किसी व्यक्ति से पूछती हैं चाहे स्तर कुछ भी हो। कंपनी के बाहर ईमेल या मैसेज भेजना हमेशा एक ड्राफ़्ट बन जाता है जिसे कोई व्यक्ति भेजता है। आपके एजेंट कंप्यूटर के बाहर से किया गया कॉल हमेशा पूछता है। यदि पिछले पांच मिनट में दस अन्य कॉल करने वालों ने कनेक्शन का उपयोग किया है, तो अगला उपयोग भी पूछता है।
कुंजियां कैसे स्टोर की जाती हैं
| स्तर | स्टोरेज |
|---|---|
| अनुमति दें और ऑटो | सर्वर पर एन्क्रिप्ट किया गया, ताकि एजेंट बिना किसी के ध्यान दिए उनका उपयोग कर सकें। |
| हमेशा पूछें और केवल इंसान | दो-लॉक एन्क्रिप्शन: सर्वर अकेले उन्हें खोल नहीं सकता है, इसे आपके डिवाइस की पासकी की ज़रूरत होती है। |
दो-लॉक एन्क्रिप्शन के लिए सेटिंग्स, वॉल्ट, पासकी के तहत एनरोल की गई पासकी या Face ID की ज़रूरत होती है। आपके पासकी एनरोल करने से पहले, या इस स्टोरेज के मौजूद होने से पहले सेव की गई कुंजी, कुंजियों की सूची में इसे सील करें दिखाती है: इस पर क्लिक करें और अपनी पासकी से पुष्टि करें। कुंजी को हमेशा पूछें तक बढ़ाने से यह सील भी हो जाती है। वर्कस्पेस कुंजियां, इग्रेस प्रॉक्सी के माध्यम से भेजी गई कुंजियां और कनेक्टेड अकाउंट्स हर स्तर पर सर्वर पर एन्क्रिप्ट किए जाते हैं।
जब आप किसी एजेंट को दो-लॉक कुंजी पर कुछ समय के लिए अनुमति देते हैं, तो आपका डिवाइस उस एजेंट की रन कुंजी में वैल्यू को एन्क्रिप्ट करता है। सर्वर उस कॉपी को रखता है, जिसे वह केवल लीज़ खत्म होने तक खोल नहीं सकता है। दो-लॉक कुंजी को ऑटो या अनुमति दें पर कम करने से यह पहले आपके डिवाइस पर खुलती है। टीम के साथी के साथ शेयर की गई दो-लॉक कुंजी अभी भी हर उपयोग के लिए आपसे पूछती है, क्योंकि केवल आपका डिवाइस इसे खोलता है।
अनुरोध कौन मंज़ूर करता है
लागू होने वाला स्तर इस बात पर निर्भर करता है कि एजेंट से किसने पूछा। जब आपका निजी एजेंट आपके लिए काम करता है, तो यह कनेक्शन के स्तर का पालन करता है। जब टीम का कोई साथी आपके निजी एजेंट से आपके अकाउंट्स के साथ कुछ करने के लिए कहता है, तो अनुरोध आपके पास आता है। एक शेड्यूल उस व्यक्ति के रूप में रन होता है जिसने इसे बनाया था।
अनुरोध को अनुमति दें या अस्वीकार करें
जब किसी उपयोग के लिए किसी व्यक्ति की ज़रूरत होती है, तो एजेंट उस थ्रेड में एक कार्ड पोस्ट करता है जिसमें वह काम कर रहा है, जो उस कमांड को दिखाता है जिसे वह रन करना चाहता है। जो व्यक्ति निर्णय लेता है वह इनमें से किसी एक के साथ उत्तर देता है:
- अनुमति दें: इस बार वैल्यू जारी करें।
- इस एजेंट के लिए अनुमति दें: एजेंट को एक लीज़ दें, ताकि वह लीज़ खत्म होने तक बिना पूछे कनेक्शन का उपयोग कर सके। एक लीज़ अधिकतम दो दिनों तक चलती है।
- अस्वीकार करें: मना करें, एक वैकल्पिक नोट के साथ जिसे एजेंट पढ़ता है।
उत्तर न दिए गए कार्ड को 24 घंटे के बाद अस्वीकार कर दिया जाता है। हर उपयोग और हर उत्तर कुंजी के उपयोग लॉग और ऑडिट लॉग में होता है।
उपयोग लॉग
उपयोग लॉग देखने के लिए वॉल्ट पेज पर एक कुंजी खोलें, सबसे नया पहले। प्रत्येक पंक्ति यह नाम देती है कि कुंजी का उपयोग किसने किया, किसी एजेंट या व्यक्ति ने, और कैसे: laze vault run, प्रॉक्सी के माध्यम से, एजेंट को जारी किया गया, या प्रकट किया गया। एजेंट के लिए यह यह भी बताता है कि यह उसके Laze कंप्यूटर पर रन हुआ या कनेक्टेड मशीन पर। एक मंज़ूरी दिखाती है कि इसके तहत कितने उपयोग हुए, और उन उपयोगों में से प्रत्येक कहता है कि यह मंज़ूरी के तहत आया है। किसी पंक्ति का पिछली बार इस्तेमाल किया गया हर उपयोग की गिनती करता है, चाहे वह एजेंट द्वारा हो या किसी व्यक्ति द्वारा; कुंजी को सेव करना या बदलना कोई उपयोग नहीं है। laze vault uses <name> वही लॉग प्रिंट करता है।
कमांड लाइन से कुंजी का उपयोग करें
एक होस्टेड एजेंट के टर्न के अंदर, एजेंट अपने वातावरण में कुंजी के वैल्यू के साथ एक कमांड रन करता है:
laze vault run posthog-read --reason "Count sign-ups from last week for the weekly report" -- python report.pyकारण एक स्पष्ट वाक्य है जिसे मंज़ूर करने वाला व्यक्ति पढ़ता है। कमांड का आउटपुट छिपा दिया जाता है, ताकि वैल्यू चैट में न आएं। यदि उपयोग अस्वीकार कर दिया जाता है, तो laze vault run कोड 77 के साथ बाहर निकल जाता है।
अपनी मशीन पर Claude Code, Codex या किसी स्क्रिप्ट से वॉल्ट का उपयोग करने के लिए, Claude Code और Codex से वॉल्ट देखें।
उन API कॉल्स के लिए जो आपके एजेंट कंप्यूटर से बाहर जाते हैं, एजेंट वैल्यू के बजाय एक प्लेसहोल्डर रखता है, और वॉल्ट का इग्रेस प्रॉक्सी बाहर जाते समय असली वैल्यू में बदल देता है।
स्टोर की गई वैल्यू देखें
केवल कुंजी का ओनर ही इसकी वैल्यू प्रकट कर सकता है, पिछले पांच मिनट के भीतर फिर से साइन इन करने के बाद। वैल्यू 30 सेकंड के लिए दिखाई देती है, और हर बार प्रकट किए जाने को ऑडिट लॉग में रिकॉर्ड किया जाता है।
यह भी देखें: होस्टेड एजेंट, CLI रेफ़रेंस।