金庫與存取權限
將金鑰與已連線的帳號儲存在金庫中,並針對每個連線選擇代理何時可以使用。
金庫保存你的代理使用的金鑰和已連線帳號。代理會以名稱要求連線,而金庫只有在連線層級允許代理所服務的人員,或當人員核准要求時,才會釋出值。
新增金鑰
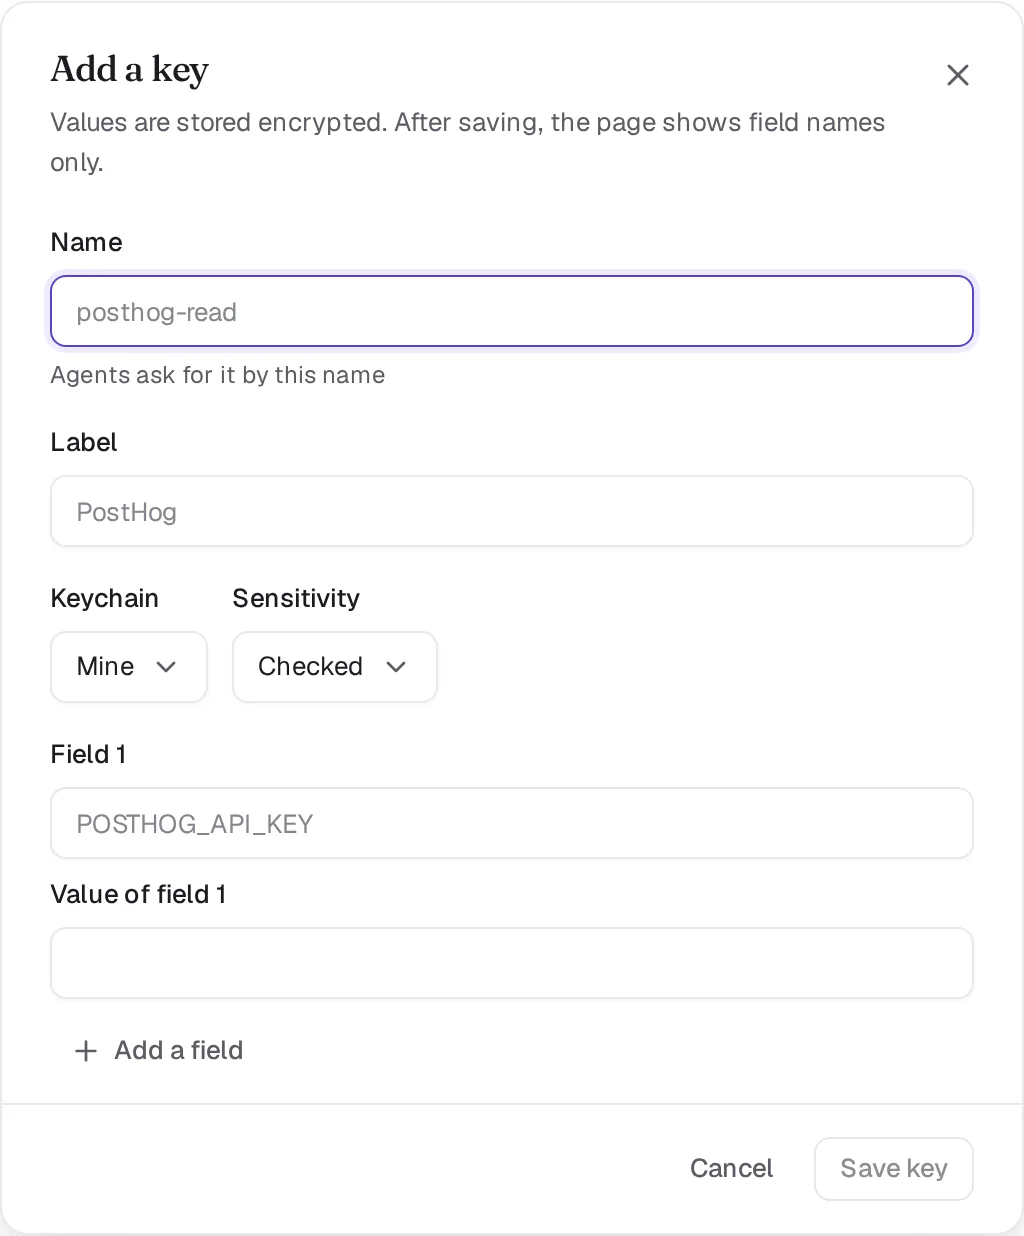
開啟設定和鑰匙圈,然後點擊新增金鑰。給它一個代理用來要求它的名稱,例如 posthog-read,挑選鑰匙圈和敏感度,並貼上值。一把金鑰可以包含多個欄位,例如 ID 和機密。在你儲存後,頁面只會顯示欄位名稱。
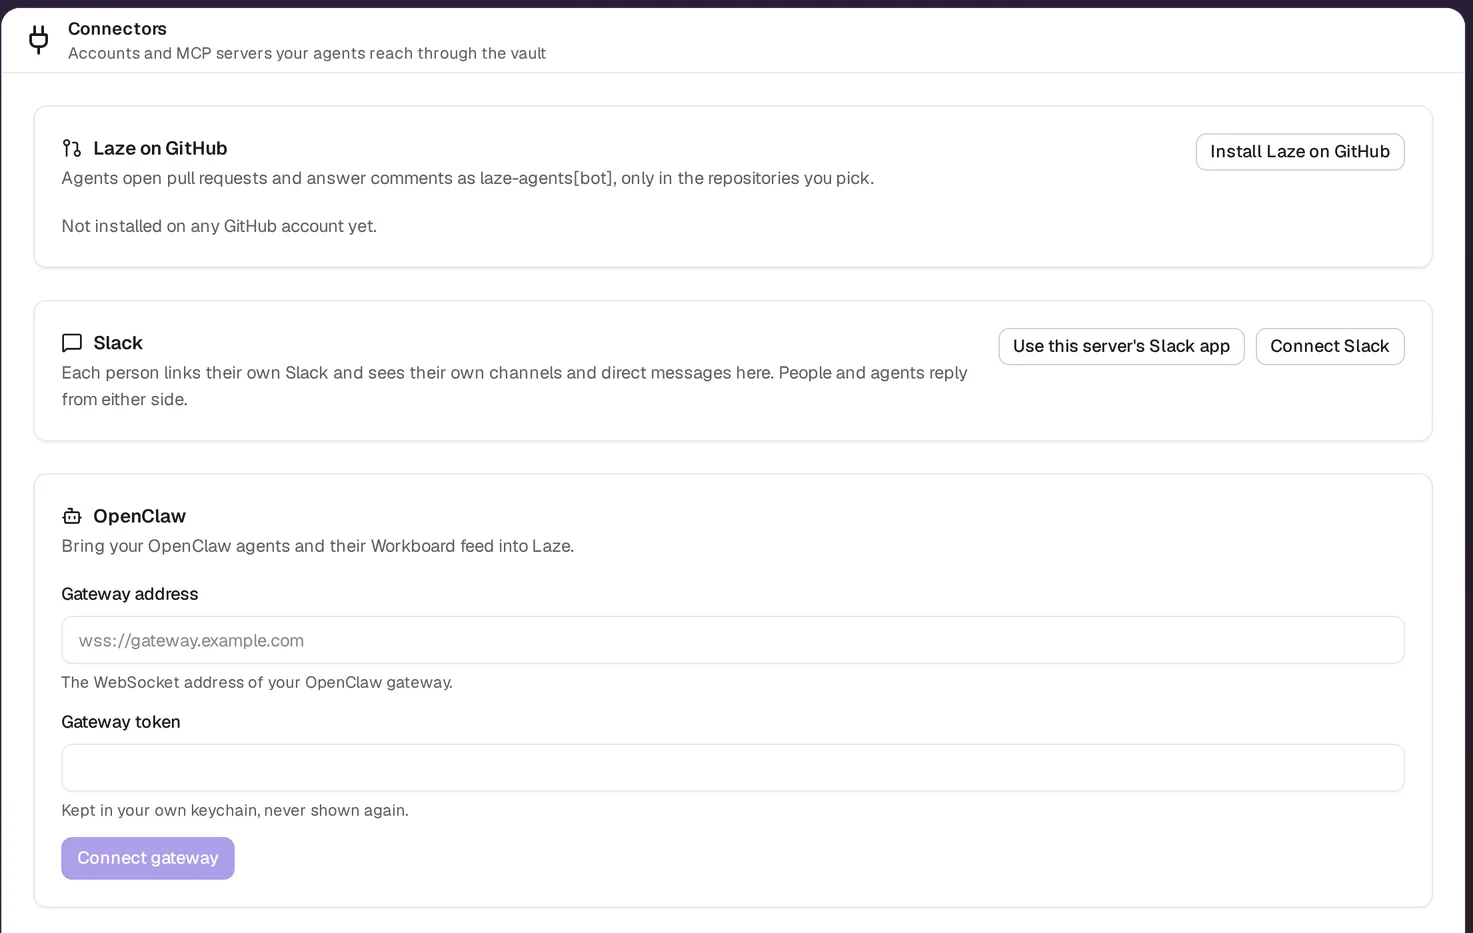
若要改為連線帳號,例如 Gmail、Google Calendar、Google Drive、GitHub 或 MCP 伺服器 (像是 Notion 或 Linear),請開啟設定和連接器,然後點擊該服務的連線按鈕。
鑰匙圈
| 鑰匙圈 | 由誰管理 | 誰可以使用 |
|---|---|---|
| 我的 (個人) | 你 | 你專屬的代理、你借用給頻道的代理,以及你與之分享的隊友代理 |
| 工作區 | 管理員 | 管理員按名稱授予的代理 |
| 代理 | 管理員 | 該代理 |
團隊代理絕不會使用個人鑰匙圈。若要讓頻道的代理使用你的其中一個個人連線,請將它借用給該頻道。
與隊友分享金鑰
開啟金鑰,點擊分享,在與人員分享下挑選人員,然後點擊使用通行密碼分享。你使用通行密碼或 Face ID 進行確認。密碼無法核准分享。接著隊友專屬的代理即可依該金鑰的層級來使用,隊友負責核准這些使用要求,且隊友絕不會看到金鑰值。在允許層級下,他們的代理可以讀取該值,就像任何允許金鑰一樣。點擊移除即可結束分享,後續的使用要求會立即被拒絕。
laze vault share <name> --with <email> 或是為你發出要求的代理會建立一個等待你核准的分享。在金鑰上開啟分享,然後點擊使用通行密碼核准,或拒絕。
總是詢問和僅限真人金鑰只能從金庫頁面分享。從 CLI 或代理執行分享會被拒絕,如果想從那邊分享,代理會告訴你先將金鑰降為自動或允許。
降低金鑰層級
只有你可以在金庫頁面降低金鑰的層級。頁面會要求你確認並說明變更內容。從總是詢問或僅限真人降級時,你還要使用通行密碼或 Face ID 確認。即使透過核准卡片,CLI、API 及代理的要求也會被拒絕。提高層級可在任何地方進行,包含 laze vault update <name> --level always-ask。每一次分享、移除與層級變更都會記錄在金鑰的使用紀錄中,包含操作人員與操作方式。
存取層級
每個連線都有四個層級之一。CLI 會採用第二欄中的名稱,如同 laze vault update <name> --level auto。
| 層級 | CLI | 當代理發出要求時會發生什麼事 |
|---|---|---|
| 允許 | allow | 代理會直接使用而不詢問 |
| 自動 | auto | 自動檢查會讀取要求並允許它,或在不確定時詢問人員。若未設定檢查,則由人員核准 |
| 總是詢問 | always-ask | 人員會核准每一次使用 |
| 僅限真人 | human-only | 代理絕不會使用它 |
有些動作無論在哪個層級都會詢問人員。發送電子郵件或訊息到公司外部始終會變成草稿,再由人員發送。來自你的代理電腦外部的呼叫始終會詢問。如果在過去五分鐘內有十個其他呼叫者使用了某個連線,下一次使用也會詢問。
金鑰的儲存方式
| 層級 | 儲存 |
|---|---|
| 允許和自動 | 在伺服器上加密,因此代理可以在無人看管的情況下使用它們。 |
| 總是詢問和僅限真人 | 雙鎖加密:伺服器無法單獨解密,它需要你裝置的通行密碼。 |
雙鎖加密需要你在設定、金庫、通行密碼下註冊通行密碼或 Face ID。在你註冊之前,或者在此儲存方式存在之前所儲存的金鑰,會在金鑰清單中顯示為密封:點擊它並使用你的通行密碼確認。將金鑰層級提高到總是詢問也會將其密封。工作區金鑰、透過出口 Proxy 傳送的金鑰以及已連線帳號,在每個層級下都會於伺服器上加密。
當你在雙鎖金鑰上暫時允許代理時,你的裝置會將該值加密為該代理的執行金鑰。伺服器會保留該副本,但它無法解密,直到租約結束為止。將雙鎖金鑰降級為自動或允許時,會先在你的裝置上解密。你與隊友分享的雙鎖金鑰在每次使用時仍會詢問你,因為只有你的裝置能將其解密。
誰能核准要求
套用的層級取決於誰向代理提出要求。當你的個人代理為你工作時,它會遵循連線的層級。當隊友要求你的個人代理對你的帳號執行某項操作時,要求會發送給你。排程會以建立該排程的人員身分來執行。
允許或拒絕要求
當某項使用需要人員介入時,代理會在其正在處理的討論串中張貼一張卡片,顯示它想要執行的指令。負責決定的人員可用以下其中一種方式回應:
- 允許:僅這一次釋出該值。
- 允許此代理:給予代理租約,讓它可以在租約結束前無需詢問即可使用連線。租約最多持續兩天。
- 拒絕:拒絕要求,並可選擇附上給代理讀取的備註。
未獲回應的卡片會在 24 小時後被拒絕。每一次使用和每一次回應都會記錄在金鑰的使用紀錄和稽核記錄中。
使用紀錄
在金庫頁面開啟金鑰以查看其使用紀錄,最新的紀錄會排在最前面。每一行都會註明是誰使用了金鑰,是代理還是人員,以及使用方式:laze vault run、透過 Proxy、釋出給代理,還是揭露。對於代理,它還會說明是在其 Laze 電腦還是已連線機器上執行。核准紀錄會顯示其涵蓋了多少次使用,而這些使用紀錄都會標示其為經核准的使用。每一列的上次使用會計算代理或人員的每一次使用,儲存或變更金鑰不算是使用。laze vault uses <name> 會印出相同的紀錄。
從指令列使用金鑰
在代管代理的輪次中,代理會在其環境中使用金鑰值執行指令:
laze vault run posthog-read --reason "Count sign-ups from last week for the weekly report" -- python report.py原因是一句簡單的句子,供核准的人員閱讀。指令的輸出會被遮蔽,因此這些值不會出現在聊天中。如果使用被拒絕,laze vault run 會以代碼 77 結束。
若要從 Claude Code、Codex 或你自己專屬機器上的指令碼使用金庫,請參閱從 Claude Code 與 Codex 使用金庫。
對於離開你代理電腦的 API 呼叫,代理會持有佔位符而非實際值,並由金庫的出口 Proxy 在傳出時替換為實際值。
查看儲存的值
只有金鑰的擁有者可以在過去五分鐘內再次登入後揭露其值。該值會顯示 30 秒,且每次揭露都會記錄在稽核記錄中。