금고 및 액세스
키와 연결된 계정을 금고에 저장하고, 연결마다 에이전트가 언제 사용할 수 있는지 선택하세요.
금고는 에이전트가 사용하는 키와 연결된 계정을 보관합니다. 에이전트는 이름으로 연결을 요청하며, 금고는 연결 등급이 에이전트가 작업 중인 사람에게 허용된 경우이거나 사람이 요청을 승인할 때만 값을 제공합니다.
키 추가
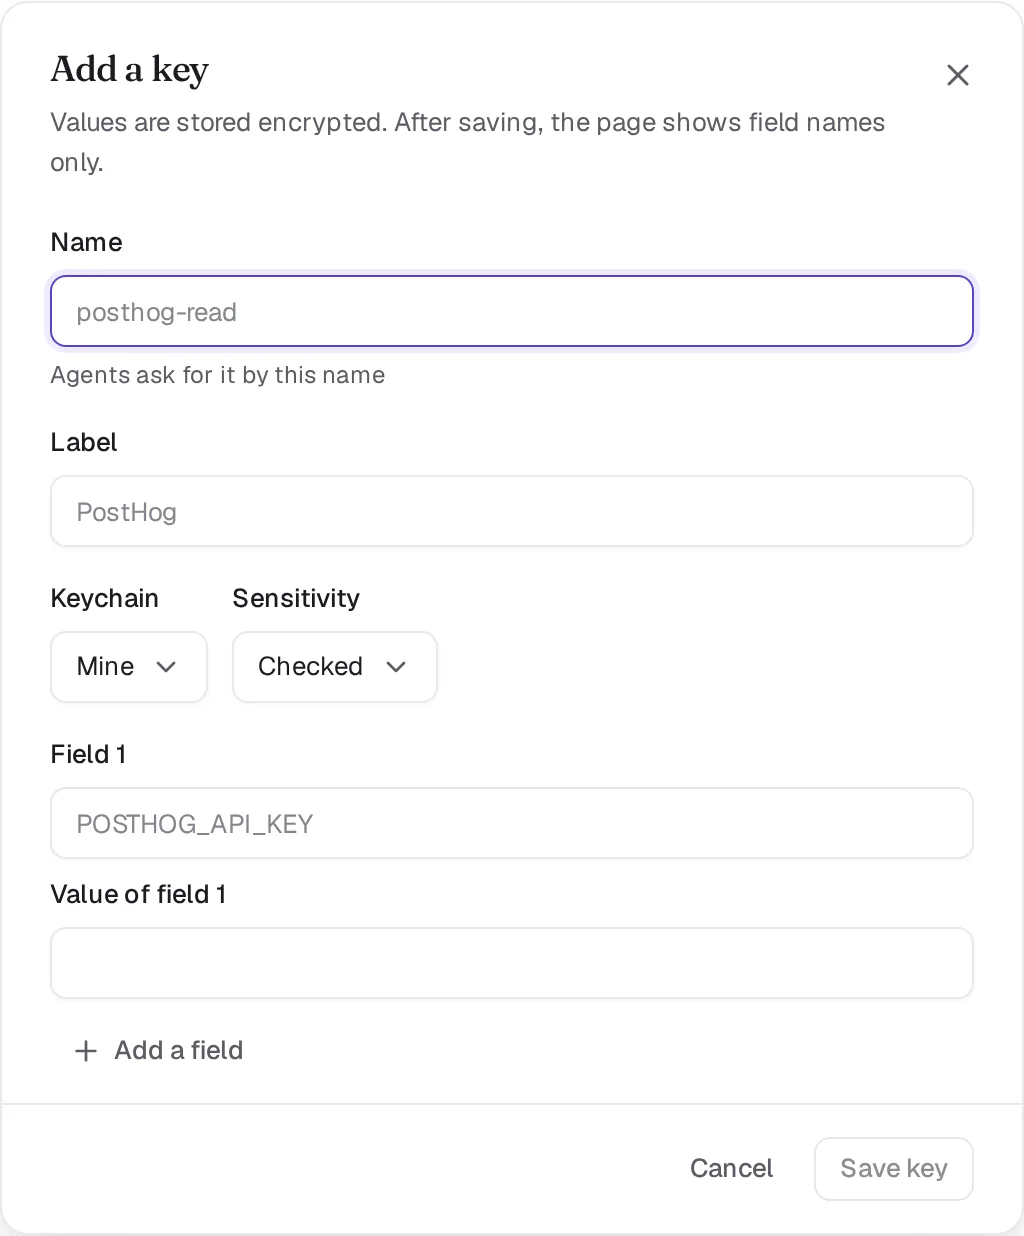
설정, 키체인을 열고 키 추가를 클릭합니다. 에이전트가 요청할 때 사용할 이름(예: posthog-read)을 지정하고, 키체인과 민감도를 선택한 후 값을 붙여넣습니다. 하나의 키에 ID와 비밀 정보 등 여러 필드를 포함할 수 있습니다. 저장한 후에는 페이지에 필드 이름만 표시됩니다.
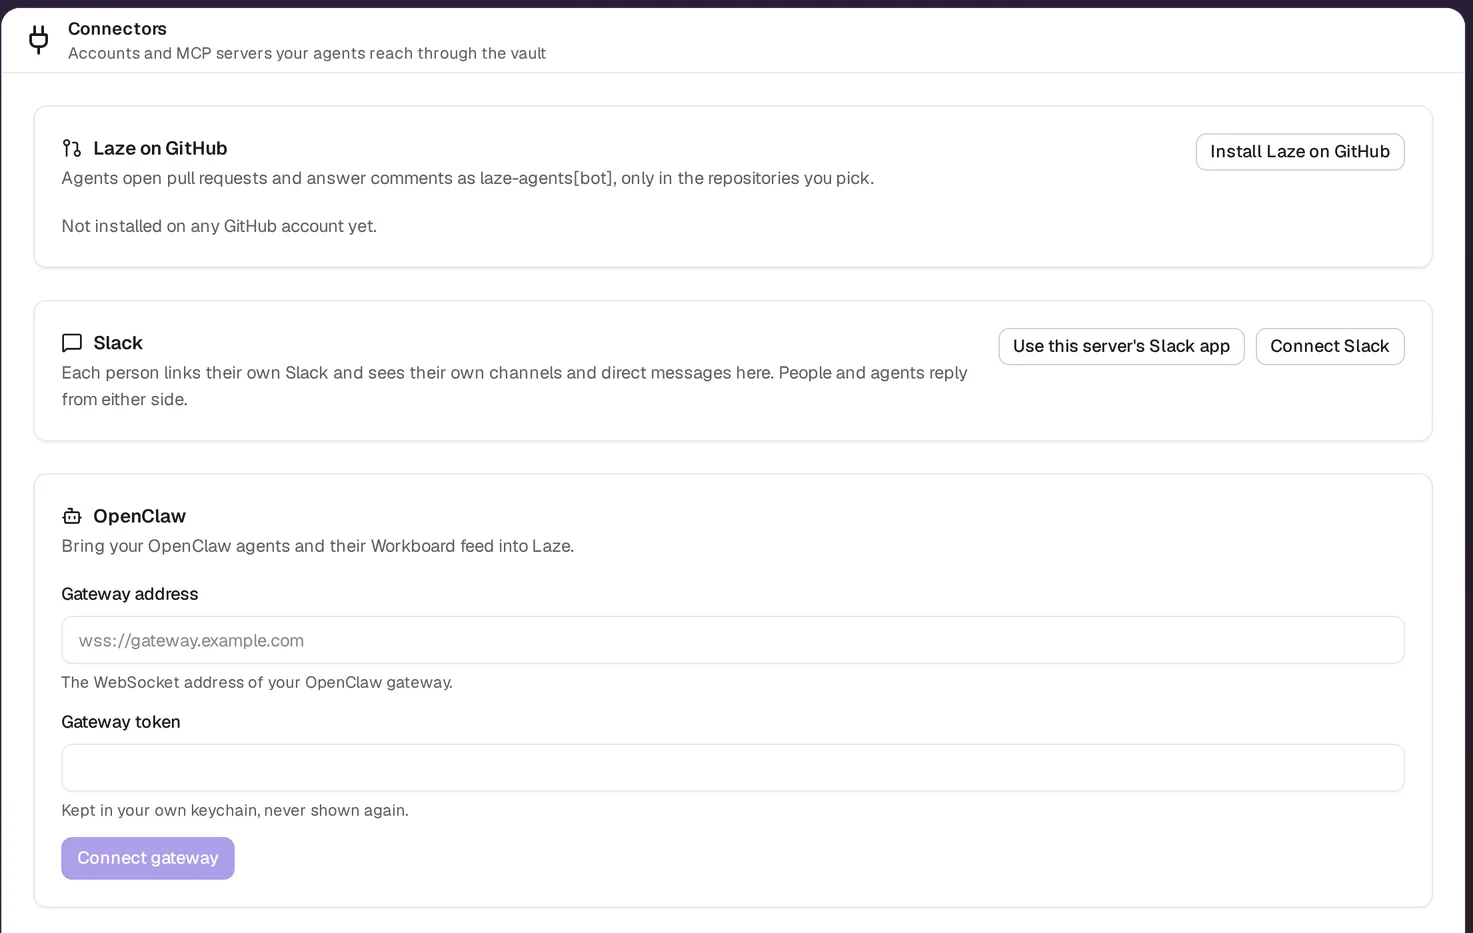
대신 Gmail, Google Calendar, Google Drive, GitHub 같은 계정이나 Notion, Linear 같은 MCP 서버를 연결하려면 설정, 커넥터를 열고 해당 서비스의 연결 버튼을 클릭합니다.
키체인
| 키체인 | 관리 주체 | 사용 대상 |
|---|---|---|
| 내 키체인 (개인용) | 본인 | 본인의 에이전트, 연결을 빌려준 채널의 에이전트, 공유를 받은 팀원의 에이전트 |
| 워크스페이스 | 관리자 | 관리자가 이름으로 권한을 부여한 에이전트 |
| 에이전트 | 관리자 | 해당 에이전트 |
팀 에이전트는 개인 키체인을 절대 사용하지 않습니다. 채널의 에이전트가 사용자의 개인 연결 중 하나를 사용하게 하려면 해당 채널에 연결을 빌려주세요.
팀원과 키 공유
키를 열고 공유를 클릭한 후, 사람과 공유 아래에서 사람을 선택하고 패스키로 공유를 클릭합니다. 패스키나 Face ID로 확인해야 합니다. 비밀번호로는 공유를 승인할 수 없습니다. 그러면 팀원의 에이전트가 해당 등급에 따라 키를 사용하며, 팀원이 사용을 승인하지만 팀원에게는 값이 표시되지 않습니다. 허용 등급에서는 다른 모든 허용 키와 마찬가지로 팀원의 에이전트가 값을 읽을 수 있습니다. 공유를 종료하려면 삭제를 클릭하세요. 이후의 사용은 즉시 거절됩니다.
laze vault share <name> --with <email> 또는 에이전트가 사용자를 대신해 요청하는 경우, 사용자의 승인을 기다리는 공유가 생성됩니다. 키의 공유를 열고 패스키로 승인 또는 거절을 클릭합니다.
항상 묻기 및 사람만 키는 금고 페이지에서만 공유할 수 있습니다. CLI 또는 에이전트에서 공유를 시도하면 거절되며, 거기서 공유하려면 먼저 키를 자동 또는 허용으로 낮춰야 한다고 에이전트가 안내합니다.
키 등급 낮추기
금고 페이지에서 본인만 키의 등급을 낮출 수 있습니다. 페이지에서 확인을 요청하며 변경 사항을 안내합니다. 항상 묻기 또는 사람만 등급에서 변경할 때는 패스키나 Face ID로도 확인해야 합니다. CLI, API, 에이전트는 승인 카드를 통하더라도 거절됩니다. 등급을 높이는 것은 laze vault update <name> --level always-ask을(를) 포함해 어디서나 할 수 있습니다. 모든 공유, 삭제, 등급 변경은 키의 사용 로그에 기록되며, 누가 어떻게 변경했는지도 함께 저장됩니다.
접근 등급
각 연결에는 네 가지 등급 중 하나가 지정됩니다. CLI는 laze vault update <name> --level auto과(와) 같이 두 번째 열의 이름을 사용합니다.
| 등급 | CLI | 에이전트가 요청할 때 발생하는 동작 |
|---|---|---|
| 허용 | allow | 에이전트가 묻지 않고 사용합니다 |
| 자동 | auto | 자동 확인을 통해 요청을 읽고 허용하거나, 확실하지 않을 때는 사람에게 묻습니다. 확인이 설정되어 있지 않으면 사람이 승인합니다 |
| 항상 묻기 | always-ask | 사람이 매 사용을 승인합니다 |
| 사람만 | human-only | 에이전트가 절대 사용하지 않습니다 |
일부 작업은 등급에 관계없이 사람에게 묻습니다. 회사 외부로 이메일이나 메시지를 보내는 작업은 항상 임시저장 상태가 되며 사람이 직접 전송해야 합니다. 에이전트 컴퓨터 외부에서의 호출은 항상 묻습니다. 지난 5분 동안 10명의 다른 호출자가 연결을 사용한 경우, 다음 사용 시에도 묻습니다.
키 저장 방식
| 등급 | 저장소 | | --- | --- | --- | | 허용 및 자동 | 서버에 암호화되어 저장되므로, 사람이 지켜보지 않아도 에이전트가 사용할 수 있습니다. | | 항상 묻기 및 사람만 | 이중 암호화: 서버 단독으로는 열 수 없으며, 사용자 기기의 패스키가 필요합니다. |
이중 암호화를 사용하려면 설정, 금고, 패스키에 패스키나 Face ID를 등록해야 합니다. 패스키를 등록하기 전이나 이 저장 방식이 도입되기 전에 저장된 키는 키 목록에 봉인하기로 표시됩니다. 이를 클릭하고 패스키로 확인하세요. 키 등급을 항상 묻기로 높여도 봉인됩니다. 워크스페이스 키, 발신용(egress) 프록시를 통해 전송되는 키, 연결된 계정은 모든 등급에서 서버에 암호화되어 저장됩니다.
이중 암호화 키에 대해 에이전트를 잠시 허용한 경우, 기기는 해당 에이전트의 실행 키로 값을 암호화합니다. 서버는 대여가 끝날 때까지만 이 복사본을 보관하며 직접 열 수는 없습니다. 이중 암호화 키를 자동 또는 허용으로 낮추면 기기에서 먼저 키가 열립니다. 팀원과 공유하는 이중 암호화 키는 본인의 기기에서만 열 수 있으므로 매번 사용 시 본인에게 묻습니다.
요청 승인 권한자
적용되는 등급은 누가 에이전트에 요청했는지에 따라 다릅니다. 개인 에이전트가 본인을 위해 작업할 때는 연결 등급을 따릅니다. 팀원이 본인의 개인 에이전트에게 내 계정으로 무언가를 하도록 요청하면, 그 요청은 본인에게 전달됩니다. 예약은 이를 생성한 사람의 권한으로 실행됩니다.
요청 허용 또는 거부
사람의 개입이 필요한 사용의 경우, 에이전트는 작업 중인 스레드에 실행하려는 명령어를 보여주는 카드를 게시합니다. 결정 권한자는 다음 중 하나로 답변합니다.
- 허용: 이번 한 번만 값을 제공합니다.
- 이 에이전트에 허용: 에이전트에 대여를 부여하여, 대여가 끝날 때까지 묻지 않고 연결을 사용할 수 있게 합니다. 대여 기간은 최대 2일입니다.
- 거부: 요청을 거절하며, 에이전트가 읽을 수 있는 메모를 선택적으로 추가할 수 있습니다.
24시간 동안 응답하지 않은 카드는 거부됩니다. 모든 사용 내역과 답변은 키의 사용 로그와 감사 로그에 기록됩니다.
사용 로그
금고 페이지에서 키를 열면 최신순으로 사용 로그를 볼 수 있습니다. 각 줄에는 에이전트나 사람 중 누가 키를 사용했는지, 그리고 laze vault run, 프록시 통과, 에이전트에게 제공됨, 값 표시됨 등 어떤 방식으로 사용했는지가 표시됩니다. 에이전트의 경우, Laze 컴퓨터에서 실행되었는지 연결된 머신에서 실행되었는지도 나타납니다. 승인 내역에는 해당 승인 하에 발생한 사용 횟수가 표시되며, 각각의 사용 내역에는 승인 하에 이루어졌음이 명시됩니다. 행의 최근 사용은 에이전트나 사람에 의한 모든 사용을 계산합니다. 키를 저장하거나 변경하는 것은 사용으로 간주하지 않습니다. laze vault uses <name>은(는) 동일한 로그를 출력합니다.
명령줄에서 키 사용
호스팅된 에이전트의 턴 내에서, 에이전트는 환경에 키의 값을 포함하여 명령어를 실행합니다.
laze vault run posthog-read --reason "Count sign-ups from last week for the weekly report" -- python report.py이유는 승인하는 사람이 읽을 수 있는 평문 한 문장으로 작성됩니다. 명령어의 출력은 가려지므로, 값이 대화에 노출되지 않습니다. 사용이 거부되면 laze vault run은(는) 종료 코드 77로 종료됩니다.
Claude Code, Codex 또는 자체 머신의 스크립트에서 금고를 사용하려면 Claude Code 및 Codex에서 금고 사용하기를 확인하세요.
에이전트 컴퓨터를 벗어나는 API 호출의 경우, 에이전트는 값 대신 자리표시자를 가지며, 금고의 발신(egress) 프록시가 나가는 경로에서 실제 값으로 교체합니다.
저장된 값 확인
키의 소유자만 지난 5분 이내에 다시 로그인한 후 값을 확인할 수 있습니다. 값은 30초 동안 표시되며, 확인할 때마다 감사 로그에 기록됩니다.